BlogComplianceDSGVO-konformes Teilen von Dokumenten 2026: 12-Schritte-Compliance-Checkliste (vorher, währenddessen, danach)
DSGVO-konformes Teilen von Dokumenten 2026: 12-Schritte-Compliance-Checkliste (vorher, währenddessen, danach)
·7 Min. Lesezeit
Marc Seitz
Dokumente online zu teilen ist Routine. Enthalten diese Dokumente personenbezogene Daten, verlangt die Datenschutz-Grundverordnung (DSGVO) einen sorgfältigen Umgang – bei Bußgeldern von bis zu €20 Millionen oder 4 % des weltweiten Jahresumsatzes, je nachdem, welcher Betrag höher ist. Diese Checkliste bietet Ihnen 12 umsetzbare Schritte vor, während und nach dem Teilen, zugeordnet zu den DSGVO-Grundsätzen, anhand derer Aufsichtsbehörden tatsächlich prüfen.
Kurze Zusammenfassung
Die DSGVO gilt für jedes Dokument, das personenbezogene Daten von Personen mit Wohnsitz in der EU/im EWR enthält – unabhängig davon, wo Ihr Unternehmen ansässig ist.
Höchstbußgeld: €20 Millionen oder 4 % des weltweiten Jahresumsatzes, je nachdem, welcher Betrag höher ist.
Sechs Rechtsgrundlagen für die Verarbeitung: Einwilligung, Vertrag, rechtliche Verpflichtung, lebenswichtige Interessen, öffentliche Aufgabe, berechtigtes Interesse.
Speicherbegrenzung: Gewähren Sie Zugriff nicht länger als nötig; nutzen Sie den Ablauf von Links.
Papermark für die DSGVO: AES-256 im Ruhezustand, TLS 1.3 bei der Übertragung, Hosting-Option in der EU/Frankfurt, SOC 2 Type II, DSGVO-konformer AVV, Audit-Trails. Siehe DSGVO-Compliance von Papermark und die Sicherheitsseite.
Preise: Free, Pro €24/Monat, Business €59/Monat, Data Rooms ab €99/Monat. Siehe Preise.
Vor dem Teilen: Vorbereitung ist entscheidend
Maßnahmen zu ergreifen, bevor Sie auf "Senden" klicken, ist entscheidend, um Risiken zu minimieren.
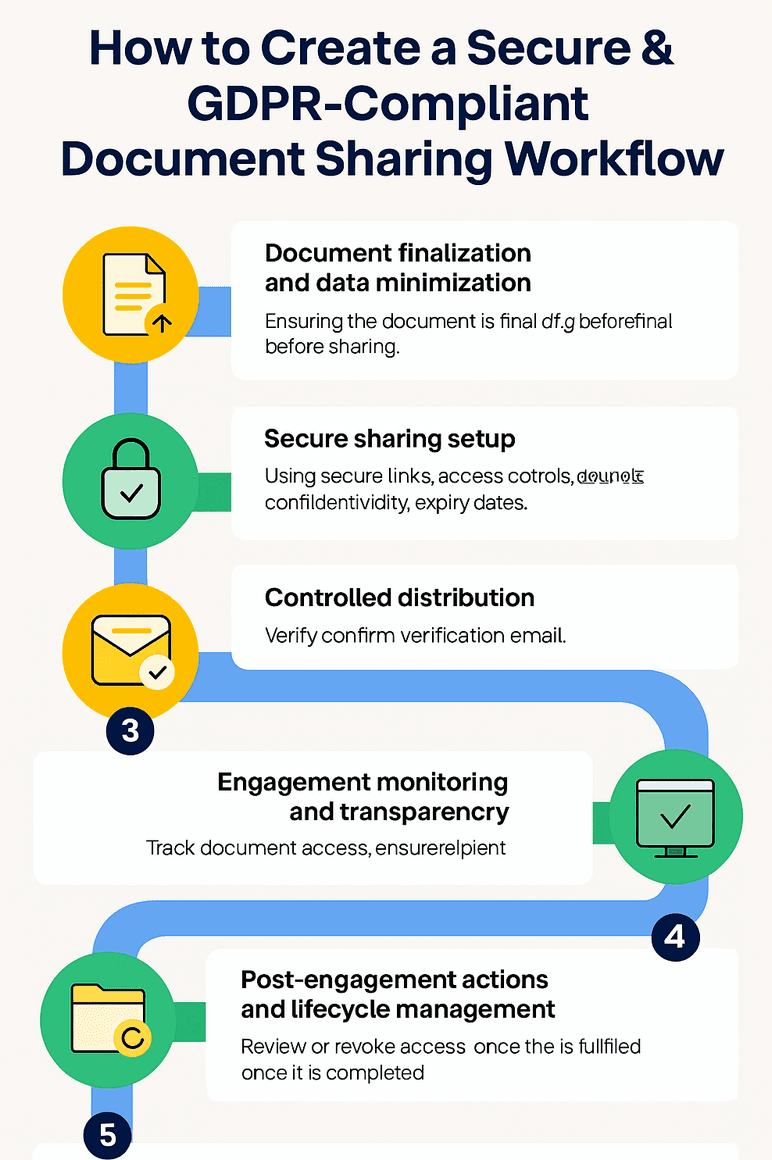
☐ Datenminimierung überprüfen:
Maßnahme: Nur persönliche Daten einbeziehen, die für den Zweck des Dokuments unbedingt erforderlich sind. Entfernen oder anonymisieren Sie alle überflüssigen Informationen.
Warum: Der Grundsatz der Datenminimierung der DSGVO erfordert, dass nur wesentliche Daten erfasst und verarbeitet werden.
☐ Rechtsgrundlage identifizieren:
Maßnahme: Bestimmen Sie Ihren rechtlichen Grund für die Verarbeitung und Weitergabe der Daten (z.B. Vertragsnecessität, berechtigtes Interesse, Einwilligung). Seien Sie bereit, dies zu begründen.
Warum: Die Weitergabe personenbezogener Daten erfordert gemäß DSGVO eine gültige Rechtsgrundlage.
Klare Richtlinien zur Datenverarbeitung und DSGVO-Konformität.
Eine leicht verfügbare Auftragsverarbeitungsvereinbarung (AVV).
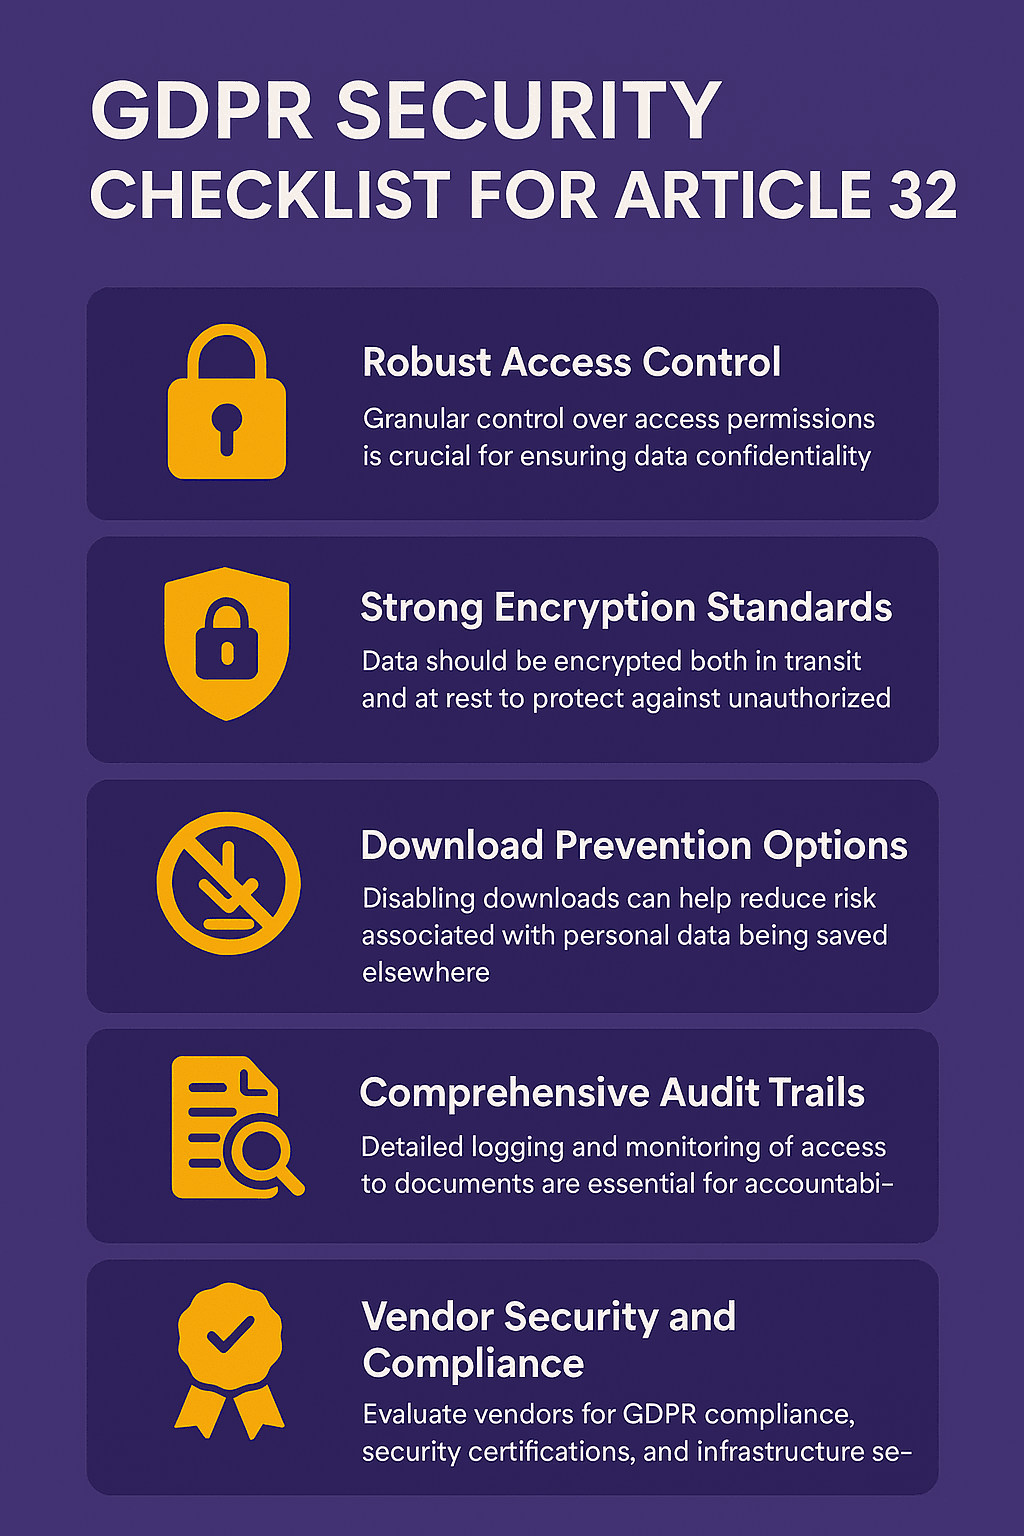
Warum: Die DSGVO schreibt geeignete technische Maßnahmen vor (Grundsatz der Integrität & Vertraulichkeit), um Daten zu schützen. Die von Ihnen verwendete Plattform ist ein entscheidender Bestandteil davon. (Häufige DSGVO-Fehler beim Teilen von Dokumenten vermeiden)
☐ Zusätzliche Schutzmaßnahmen in Betracht ziehen (falls erforderlich):
Maßnahme: Bewerten Sie bei hochsensiblen Daten, ob Maßnahmen wie das Erfordernis einer NDA vor der Einsichtnahme notwendig sind.
Warum: Passen Sie Sicherheitsmaßnahmen an die Sensibilität der betroffenen Daten an.
Während des Teilens: Kontrollen anwenden
Implementieren Sie beim aktiven Teilen des Dokuments spezifische Kontrollen.
☐ Sichere Sharing-Mechanismen verwenden:
Maßnahme: Vermeiden Sie es, sensible Dokumente direkt als E-Mail-Anhänge zu versenden. Nutzen Sie die Sharing-Links Ihrer gewählten sicheren Plattform.
Warum: Direkte Anhänge bieten nach dem Versand keine Kontrolle und Nachverfolgung. Sichere Links bieten besseren Schutz.
☐ Starke Zugriffskontrollen implementieren:
Maßnahme: Konfigurieren Sie die Link-Einstellungen sorgfältig:
Gewähren Sie nur den vorgesehenen Empfängern Zugriff.
Warum: Schränkt den Zugriff auf autorisierte Personen ein und wahrt die Vertraulichkeit.
☐ Zugriffsbefristung festlegen:
Aktion: Plattformfunktionen nutzen, um ein automatisches Ablaufdatum für den geteilten Link festzulegen oder eine Überprüfung zu planen.
Warum: Setzt das DSGVO-Prinzip der Speicherbegrenzung durch – gewähre keinen Zugriff länger als notwendig.
☐ Den Empfänger informieren:
Aktion: Den Zweck des Dokuments klar kommunizieren und kurz erwähnen, wie ihre Daten sicher behandelt werden (z.B. "Über unser sicheres Portal geteilt").
Warum: Die DSGVO betont Transparenz bei der Datenverarbeitung.
Nach dem Teilen: laufende Verwaltung
Die Compliance endet nicht, sobald das Dokument geteilt wurde.
☐ Zugriff überwachen:
Aktion: Wenn deine Plattform Analysen oder Protokolle bereitstellt, überprüfe, wer wann auf das Dokument zugegriffen hat.
Warum: Unterstützt die Verantwortlichkeit und hilft, potenziell unbefugten Zugriff zu erkennen.
☐ Zugriffs-Lebenszyklus verwalten:
Aktion: Aktive Sharing-Links regelmäßig überprüfen. Zugriff umgehend widerrufen, wenn er nicht mehr benötigt wird (z.B. Projektabschluss, Vertragsbeendigung). Plattformfunktionen zum Widerrufen des Zugriffs nutzen oder sich auf voreingestellte Ablaufdaten verlassen.
Warum: Entscheidend für Speicherbegrenzung und Minimierung langfristiger Risikoexposition.
☐ Anfragen betroffener Personen bearbeiten:
Aktion: Sei vorbereitet, wenn Empfänger ihre DSGVO-Rechte ausüben (z.B. Anfrage auf Zugriff oder Löschung ihrer in geteilten Dokumenten enthaltenen Daten). Wisse, wo geteilte Dokumente gespeichert sind.
Warum: Erleichtert die Einhaltung individueller Rechte gemäß DSGVO.
☐ Sichere Löschung/Anonymisierung:
Maßnahme: Sobald das Dokument (und die darin enthaltenen personenbezogenen Daten) für seinen Zweck nicht mehr erforderlich ist und alle gesetzlichen Aufbewahrungsfristen abgelaufen sind, stellen Sie sicher, dass es sicher von Ihren Systemen und der Sharing-Plattform gelöscht oder anonymisiert wird.
Warum: Erfüllt den Grundsatz der Speicherbegrenzung.
DSGVO-Grundsätze und die passenden Kontrollen beim Teilen von Dokumenten
Jeder der sieben DSGVO-Grundsätze entspricht einer konkreten Kontrolle in Ihrem Freigabe-Workflow.
DSGVO-Grundsatz
Kontrolle beim Teilen von Dokumenten
Papermark-Funktion
Rechtmäßigkeit, Verarbeitung nach Treu und Glauben, Transparenz
Häufige DSGVO-Fehler beim Teilen (und wie Sie sie vermeiden)
Fünf Fehler tauchen bei Prüfungen durch Datenschutzbehörden immer wieder auf.
1. Sensible personenbezogene Daten als einfache E-Mail-Anhänge versenden. Einmal gesendet, verlieren Sie jede Kontrolle: keine Zugriffsprotokolle, kein Widerruf, kein Ablaufdatum. Verwenden Sie stattdessen einen Freigabelink mit Zugriffskontrollen.
2. Dauerhaften Zugriff „der Einfachheit halber“ gewähren. Die Speicherbegrenzung ist einer der sieben DSGVO-Grundsätze. Legen Sie Ablaufdaten für Links fest, die zum tatsächlichen Verarbeitungszweck passen.
3. Den AVV mit der Plattform auslassen. Wenn Sie personenbezogene Daten mit einem Drittanbieter-Tool verarbeiten, benötigen Sie einen Auftragsverarbeitungsvertrag. Papermark veröffentlicht seinen AVV auf der Sicherheitsseite.
4. Grenzüberschreitende Datenübermittlungen vergessen. Speichert Ihre Sharing-Plattform Dokumente außerhalb der EU/des EWR, benötigen Sie Standardvertragsklauseln (SCCs) oder einen Angemessenheitsbeschluss. Mit dem Hosting von Papermark in der EU/Frankfurt bleiben die Daten in der Region.
5. Kein Plan für die Reaktion auf Vorfälle. Artikel 33 verlangt eine Meldung von Datenschutzverletzungen innerhalb von 72 Stunden. Dokumentieren Sie, wer zum Reaktionsteam gehört, und üben Sie den Ablauf.
Wenn sicheres Dokumenten-Sharing nicht ausreicht: virtuelle Datenräume
Für Deal-Grade-Workflows (M&A, Fundraising, Audits) weist reines Dokumenten-Sharing Lücken auf. Sie benötigen NDA-Durchsetzung vor Zugriff, bidder-spezifische Berechtigungen, dynamische sitzungsbasierte Wasserzeichen, strukturierte Q&A mit protokollierten Antworten und einen unveränderlichen Prüfpfad. Genau das bietet ein virtueller Datenraum zusätzlich zur Grundlage DSGVO-konformen Dokumenten-Sharings.
Diese Checkliste hilft Ihnen dabei, DSGVO-Prinzipien in Ihre täglichen Dokumenten-Sharing-Workflows zu integrieren. Es geht nicht nur darum, Bußgelder zu vermeiden, sondern Respekt für personenbezogene Daten zu demonstrieren und Vertrauen bei Kunden, Partnern und Mitarbeitern aufzubauen.
Die Nutzung der richtigen Tools vereinfacht diesen Prozess erheblich. Funktionen wie granulare Zugriffskontrollen, Link-Ablauf, Passwortschutz und Audit-Trails sind wesentliche Bestandteile einer DSGVO-konformen Sharing-Strategie. Für ein tieferes Verständnis, welche Informationen in Ihren Dokumenten unter die DSGVO fallen, lesen Sie unseren Leitfaden zur Identifizierung personenbezogener Daten in Geschäftsdokumenten.
Bereit, sicheres, DSGVO-konformes Dokumenten-Sharing zu optimieren?
Papermark bietet die Funktionen, die Sie benötigen, um viele Punkte dieser Liste abzuhaken und Dokumente vertrauensvoll zu teilen – unter Wahrung des Datenschutzes.
Organisieren Sie Ihre Dokumente in einem sicheren Datenraum