BlogCumplimiento normativoCompartir documentos según el GDPR en 2026: checklist de cumplimiento en 12 pasos (antes, durante y después)
Compartir documentos según el GDPR en 2026: checklist de cumplimiento en 12 pasos (antes, durante y después)
·8 min de lectura
Marc Seitz
Compartir documentos en línea es algo rutinario. Cuando esos documentos contienen datos personales, el Reglamento General de Protección de Datos (RGPD) exige un tratamiento cuidadoso, con multas de hasta €20 millones o el 4% de la facturación anual global, lo que sea mayor. Esta checklist te ofrece 12 pasos prácticos antes, durante y después de compartir, alineados con los principios del RGPD que los reguladores auditan en la práctica.
Resumen rápido
El RGPD se aplica a cualquier documento que contenga datos personales de residentes de la UE/EEE, independientemente de dónde esté ubicada tu empresa.
Multa máxima: €20 millones o el 4% de la facturación anual global, lo que sea mayor.
Seis bases legales para el tratamiento: consentimiento, contrato, obligación legal, intereses vitales, misión de interés público, interés legítimo.
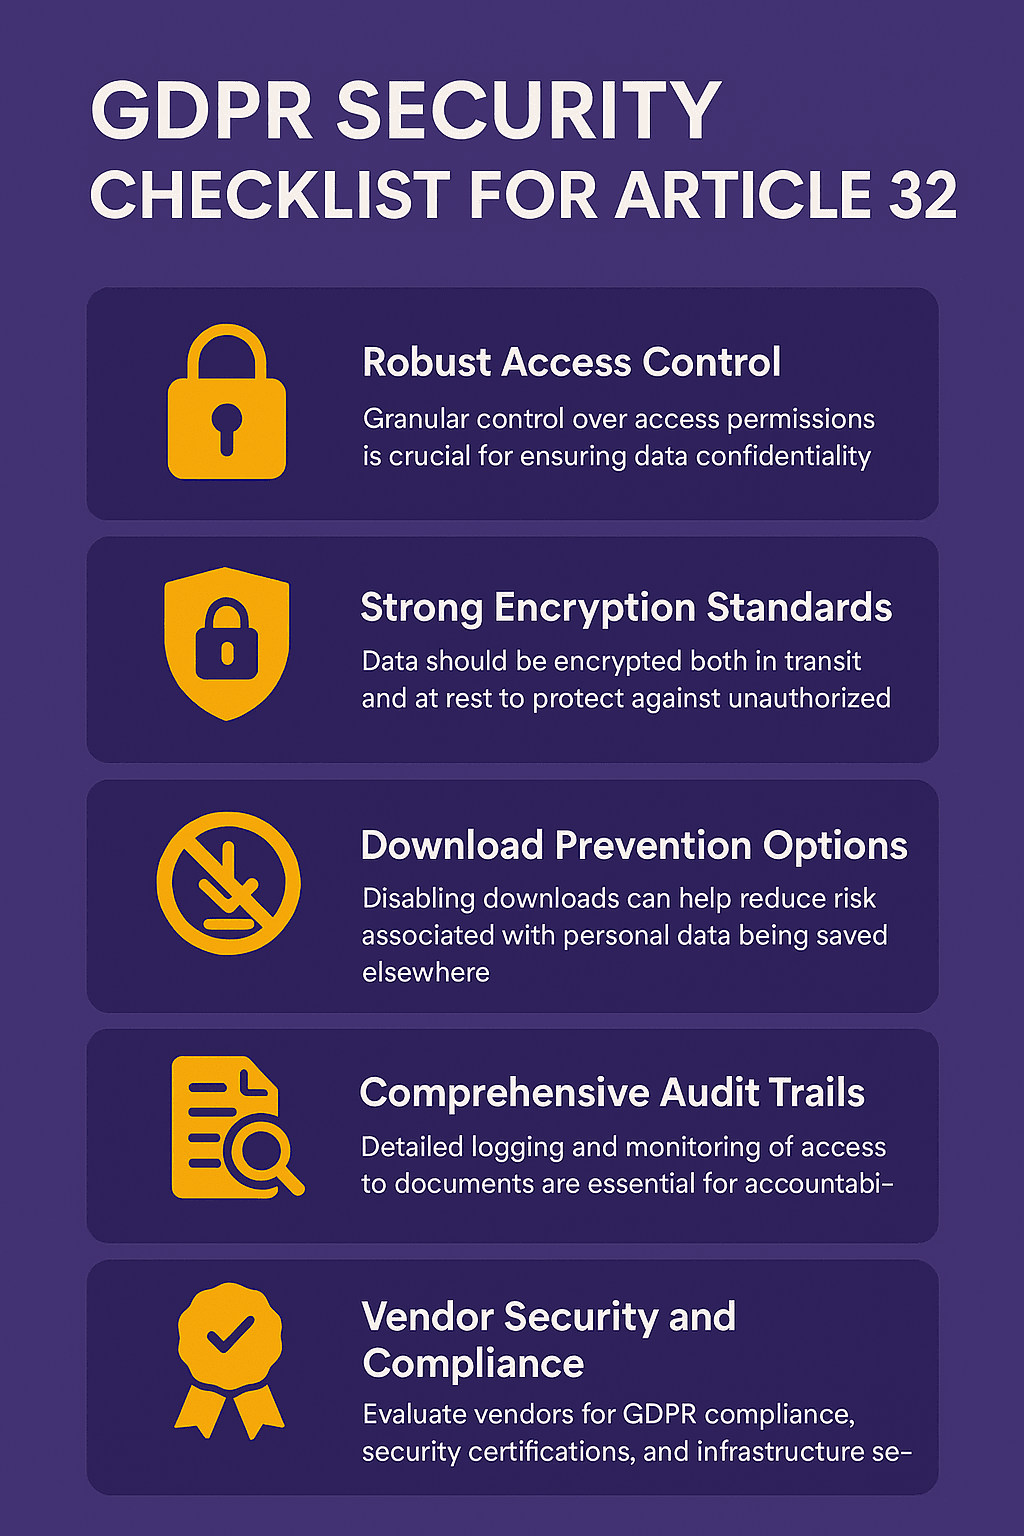
El artículo 32 exige "medidas técnicas y organizativas apropiadas": cifrado, controles de acceso, integridad, confidencialidad.
Limitación del plazo de conservación: no concedas acceso durante más tiempo del necesario; usa la caducidad de enlaces.
Papermark para el RGPD: AES-256 en reposo, TLS 1.3 en tránsito, opción de alojamiento en la UE/Fráncfort, SOC 2 Type II, DPA conforme al RGPD, registros de auditoría. Consulta el cumplimiento del RGPD de Papermark y la página de seguridad.
Precios: Free, Pro €24/mes, Business €59/mes, Data Rooms desde €99/mes. Consulta los precios.
Antes de compartir: la preparación es clave
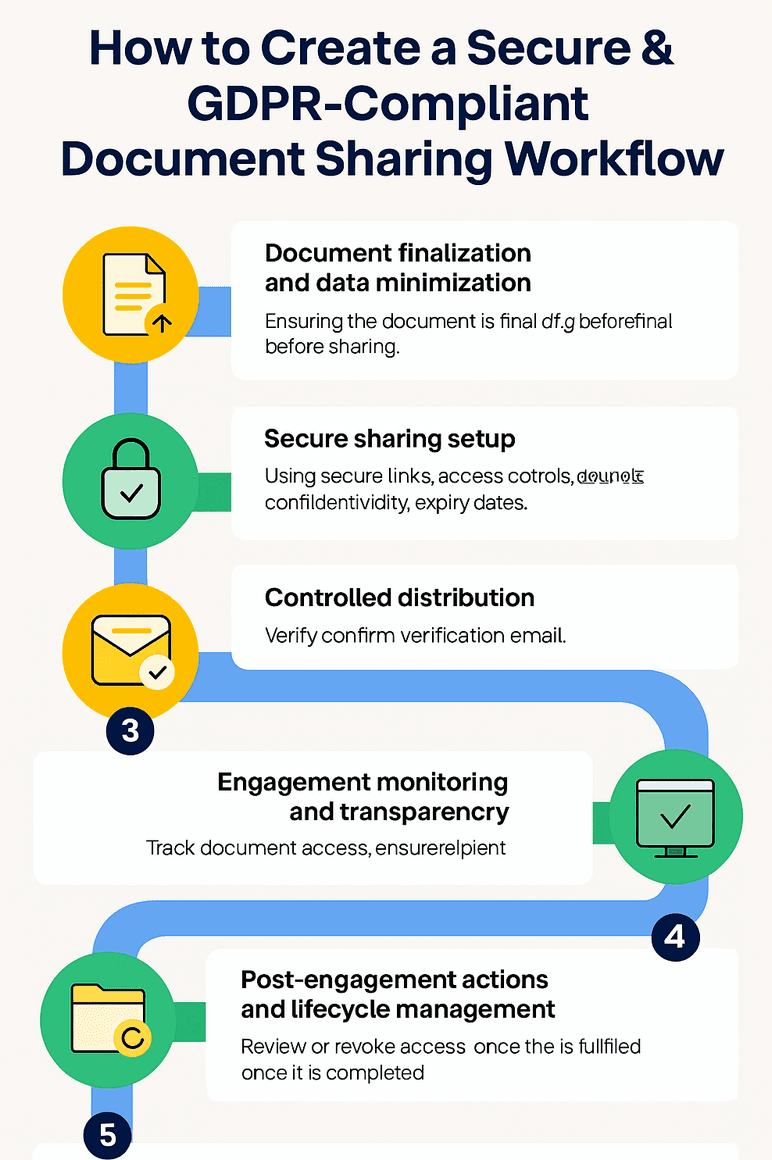
Tomar medidas antes de hacer clic en "enviar" es crucial para minimizar riesgos.
☐ Revisar la minimización de datos:
Acción: Incluye solo los datos personales absolutamente necesarios para el propósito del documento. Elimina o anonimiza cualquier información superflua.
Por qué: El principio de minimización de datos del RGPD requiere recopilar y procesar solo datos esenciales.
☐ Identificar la base legal:
Acción: Determina tu razón legal para procesar y compartir los datos (p. ej., necesidad contractual, interés legítimo, consentimiento). Prepárate para justificarla.
Por qué: Compartir datos personales requiere una base legal válida según el RGPD.
Políticas claras sobre el manejo de datos y el cumplimiento del RGPD.
Un Acuerdo de Procesamiento de Datos (DPA) fácilmente disponible.
Por qué: El RGPD exige medidas técnicas adecuadas (principio de Integridad y Confidencialidad) para proteger los datos. La plataforma que utilices es una parte fundamental de esto. (Cómo evitar errores comunes al compartir bajo el RGPD)
☐ Considerar salvaguardias adicionales (si es necesario):
Acción: Para datos altamente sensibles, evalúa si son necesarias medidas como requerir un NDA antes de la visualización.
Por qué: Adapta las medidas de seguridad a la sensibilidad de los datos involucrados.
Durante la compartición: aplicando controles
Al compartir activamente el documento, implementa controles específicos.
☐ Utilizar mecanismos seguros de compartición:
Acción: Evita enviar documentos sensibles directamente como archivos adjuntos de correo electrónico. Utiliza los enlaces de compartición de tu plataforma segura elegida.
Por qué: Los archivos adjuntos directos carecen de control y seguimiento una vez enviados. Los enlaces seguros ofrecen mejor protección.
☐ Implementar controles de acceso sólidos:
Acción: Configura los ajustes del enlace con cuidado:
Concede acceso únicamente a los destinatarios previstos.
Por qué: Restringe el acceso a personas autorizadas, garantizando la confidencialidad.
☐ Establecer caducidad de acceso:
Acción: Utilizar las funciones de la plataforma para establecer una fecha de caducidad automática para el enlace compartido o programar una revisión.
Por qué: Refuerza el principio de limitación de almacenamiento del RGPD – no conceder acceso por más tiempo del necesario.
☐ Informar al destinatario:
Acción: Comunicar claramente el propósito del documento y mencionar brevemente cómo se están manejando sus datos de forma segura (p. ej., "Compartido a través de nuestro portal seguro").
Por qué: El RGPD enfatiza la transparencia en el procesamiento de datos.
Después de compartir: gestión continua
El cumplimiento no termina una vez que se comparte el documento.
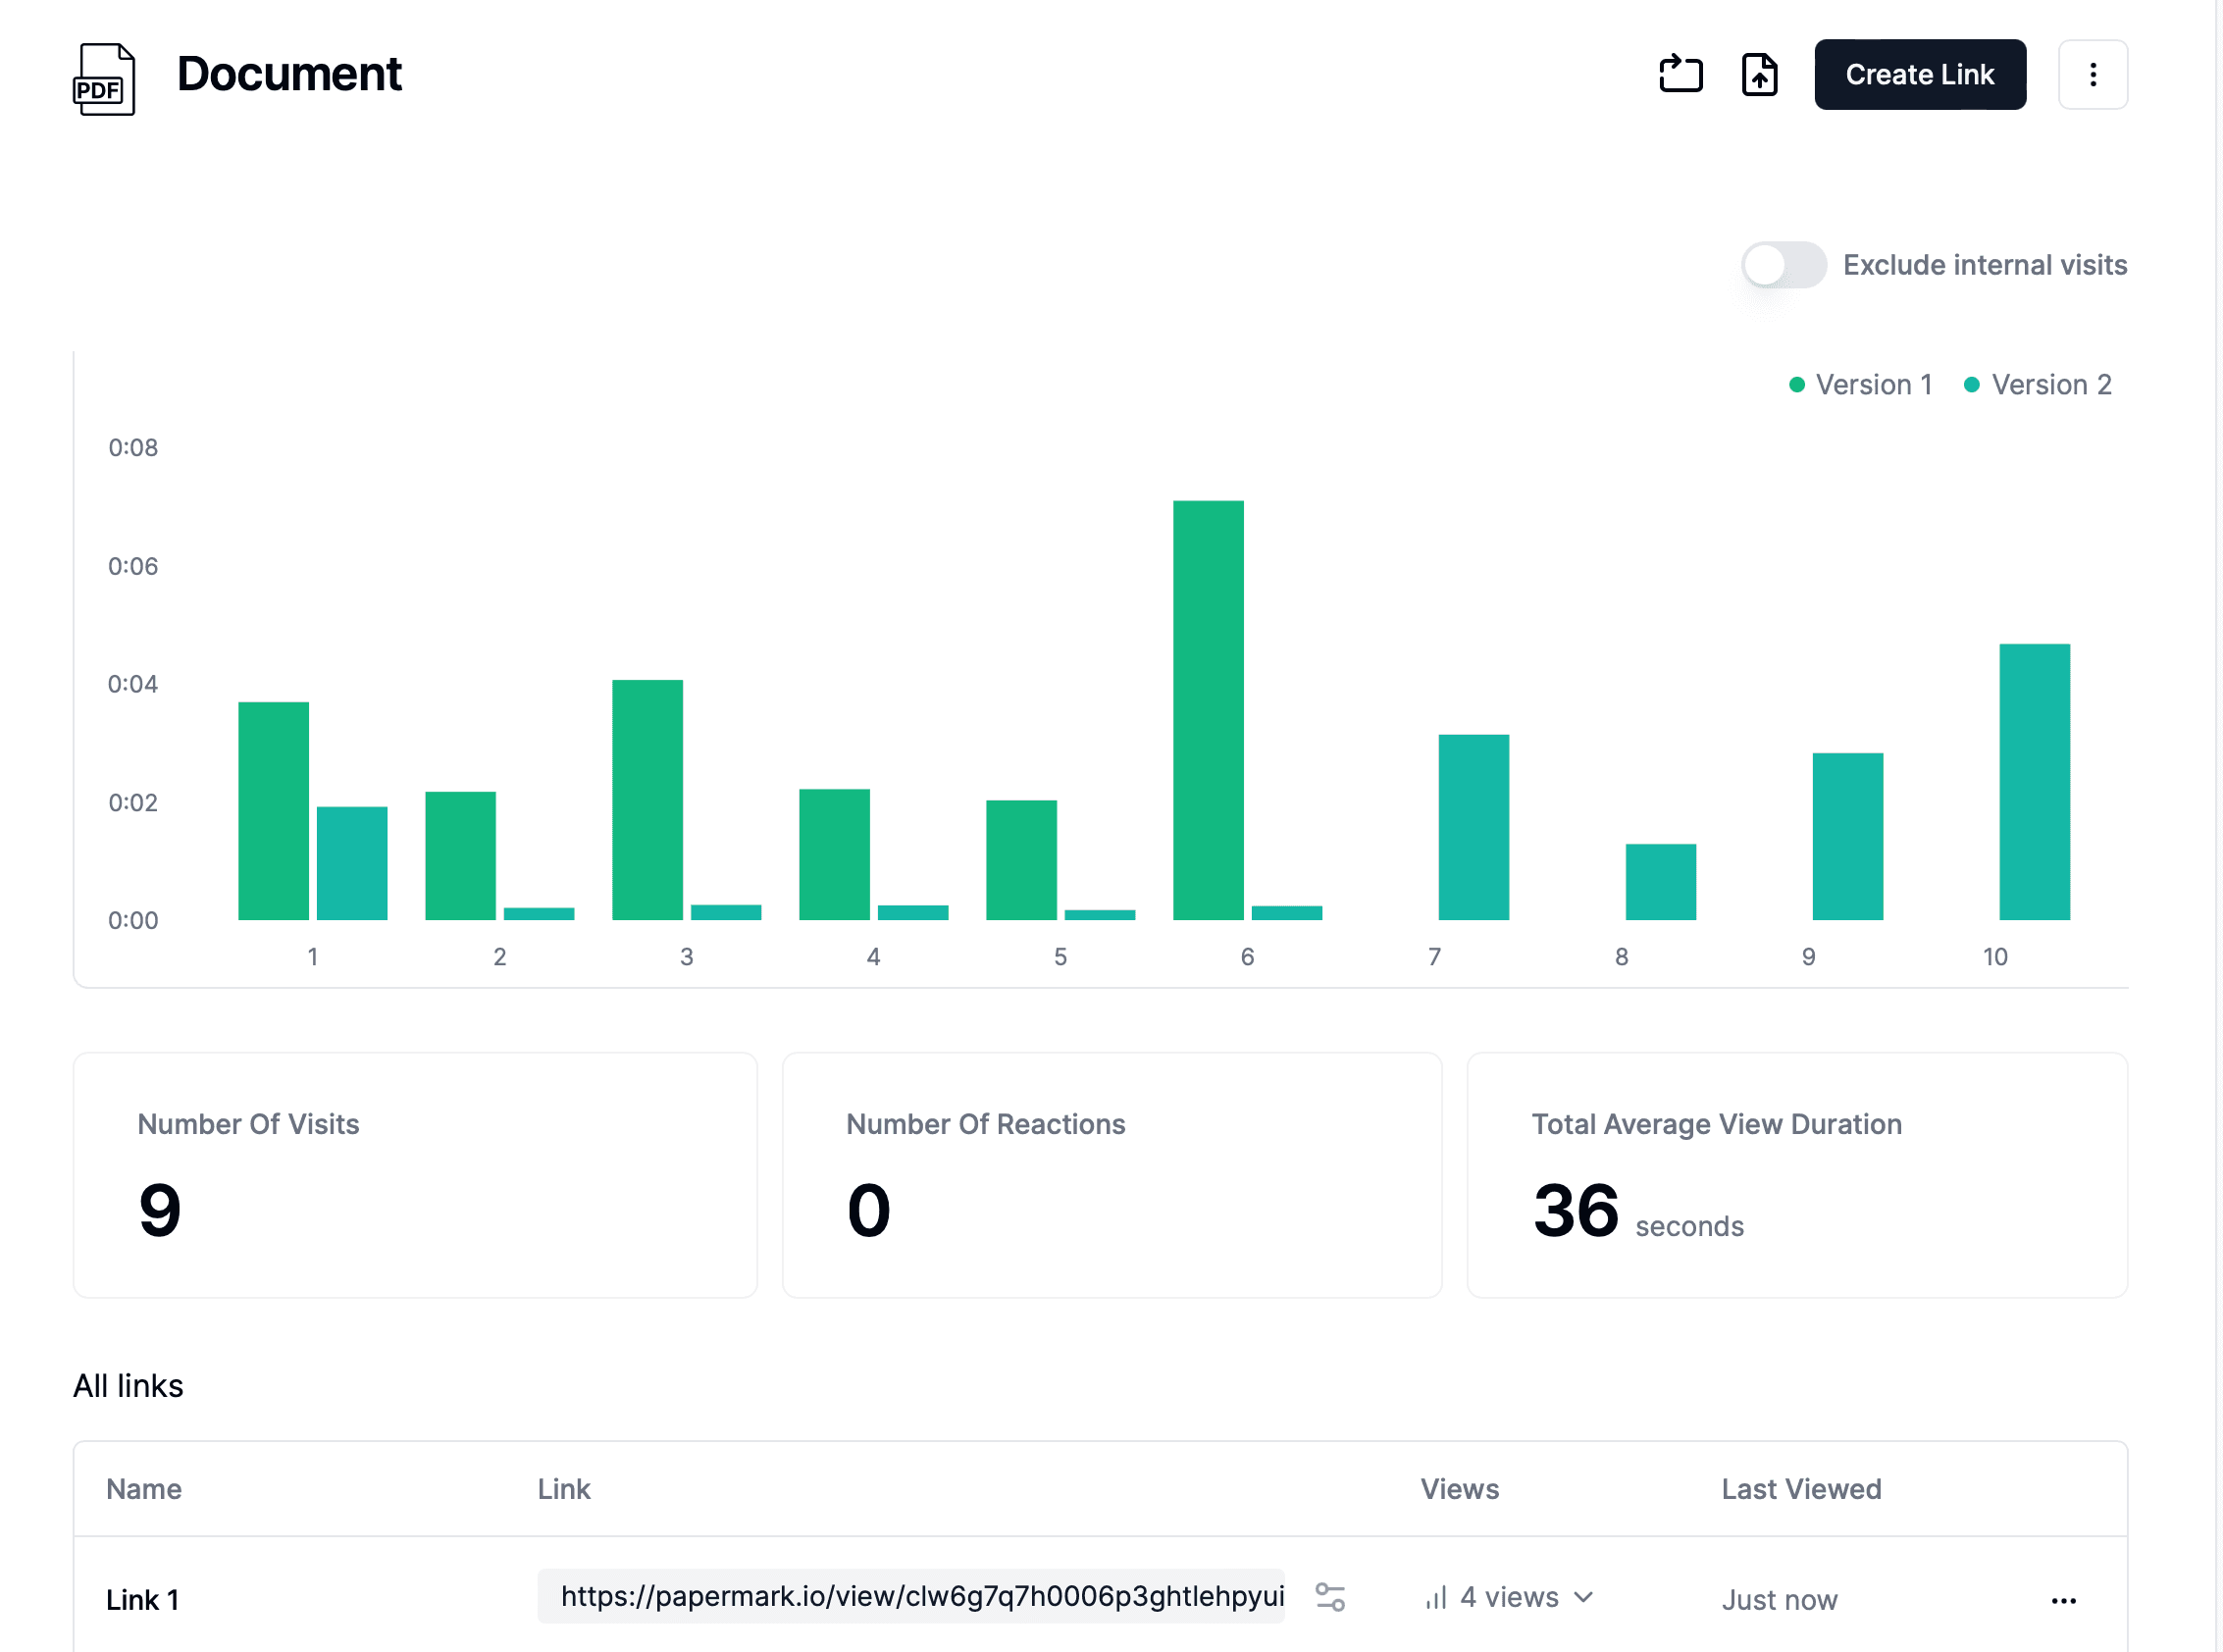
☐ Monitorizar el acceso:
Acción: Si tu plataforma proporciona análisis o registros, revisar quién ha accedido al documento y cuándo.
Por qué: Ayuda a la rendición de cuentas y a detectar posibles accesos no autorizados.
☐ Gestionar el ciclo de vida del acceso:
Acción: Revisar regularmente los enlaces de compartición activos. Revocar el acceso inmediatamente cuando ya no sea necesario (p. ej., finalización del proyecto, terminación del contrato). Utilizar las funciones de la plataforma para revocar el acceso o confiar en fechas de caducidad preestablecidas.
Por qué: Crucial para la limitación de almacenamiento y minimizar la exposición a riesgos a largo plazo.
☐ Gestionar solicitudes de los interesados:
Acción: Estar preparado para responder si los destinatarios ejercen sus derechos bajo el RGPD (p. ej., solicitar acceso o eliminación de sus datos contenidos en documentos compartidos). Saber dónde se almacenan los documentos compartidos.
Por qué: Facilita el cumplimiento de los derechos individuales bajo el RGPD.
☐ Eliminación segura/Anonimización:
Acción: Una vez que el documento (y los datos personales que contiene) ya no sean necesarios para su propósito y hayan pasado los períodos de retención legal, asegúrate de que se eliminen de forma segura o se anonimicen tanto de tus sistemas como de la plataforma de compartición.
Por qué: Cumple con el principio de limitación de almacenamiento.
Principios del RGPD aplicados a los controles para compartir documentos
Cada uno de los siete principios del RGPD se corresponde con un control concreto en tu flujo de trabajo para compartir documentos.
Principio del RGPD
Control al compartir documentos
Función de Papermark
Licitud, lealtad y transparencia
Documenta la base legal; informa al destinatario
Mensajes de notificación, texto personalizado en la página de uso compartido
Limitación de la finalidad
Comparte solo para la finalidad indicada
Permisos por enlace, carpetas acotadas
Minimización de datos
Oculta los datos personales no esenciales
Soporte de anonimización, acceso acotado a carpetas
Exactitud
Control de versiones en los documentos compartidos
Versiones de documentos, republicación automática
Limitación del plazo de conservación
Acceso limitado en el tiempo
Caducidad de enlaces, revocación automática
Integridad y confidencialidad
Cifrado + controles de acceso
AES-256 en reposo, TLS 1.3 en tránsito, acceso con contraseña, acceso condicionado a NDA
Responsabilidad proactiva
Registro de auditoría
Registros de visualización, analíticas a nivel de página, registro de auditoría inmutable
Errores habituales al compartir documentos bajo el RGPD (y cómo evitarlos)
Hay cinco errores que aparecen una y otra vez en las auditorías de las autoridades de protección de datos.
1. Enviar datos personales sensibles como archivos adjuntos de correo electrónico sin más. Una vez enviados, pierdes todo el control: sin registros de acceso, sin revocación, sin caducidad. Usa en su lugar un enlace para compartir con controles de acceso.
2. Conceder acceso permanente "por comodidad". La limitación del plazo de conservación es uno de los siete principios del RGPD. Configura la caducidad de los enlaces en función de la finalidad real del tratamiento.
3. Omitir el DPA con la plataforma. Si tratas datos personales con una herramienta de terceros, necesitas tener archivado un Acuerdo de Tratamiento de Datos (DPA). Papermark publica su DPA en la página de seguridad.
4. Olvidar las transferencias internacionales de datos. Si tu plataforma para compartir documentos los almacena fuera de la UE/EEE, necesitas tener vigentes Cláusulas Contractuales Tipo (SCC) o una decisión de adecuación. El alojamiento de Papermark en la UE/Fráncfort mantiene los datos en la región.
5. No tener un plan de respuesta ante incidentes. El artículo 33 exige notificar las brechas en un plazo de 72 horas. Documenta quién forma parte del equipo de respuesta y ensaya el procedimiento.
Cuando el intercambio seguro de documentos no es suficiente: salas de datos virtuales
Para flujos de trabajo de nivel transaccional (fusiones y adquisiciones, rondas de financiación, auditorías), el intercambio de documentos por sí solo presenta limitaciones. Necesitas aplicación de acuerdos de confidencialidad antes del acceso, permisos específicos por oferente, marcas de agua dinámicas por sesión, secciones estructuradas de preguntas y respuestas con respuestas registradas, y un registro de auditoría inmutable. Eso es lo que ofrece una sala de datos virtual sobre la base del intercambio de documentos conforme al RGPD.
Conclusión: convertir el cumplimiento en confianza
Seguir esta lista de verificación ayuda a integrar los principios del RGPD en tus flujos de trabajo diarios de intercambio de documentos. No se trata solo de evitar multas; se trata de demostrar respeto por los datos personales y construir confianza con clientes, socios y empleados.
Utilizar las herramientas adecuadas simplifica significativamente este proceso. Funciones como controles de acceso granulares, caducidad de enlaces, protección con contraseña y registros de auditoría son componentes esenciales de una estrategia de intercambio conforme al RGPD. Para una comprensión más profunda de qué información en tus documentos está cubierta por el RGPD, consulta nuestra guía sobre identificación de datos personales en documentos empresariales.
¿Listo para optimizar el intercambio seguro de documentos conforme al RGPD?
Papermark proporciona las funciones que necesitas para completar muchos puntos de esta lista, ayudándote a compartir documentos con confianza mientras respetas la privacidad de los datos.
Organiza tus documentos en una sala de datos segura
No se requiere tarjeta de crédito
Análisis página por página
Requerir verificación de email
Requerir contraseña para ver
Permitir/Bloquear usuarios específicos
Aplicar marca de agua
Requerir NDA para ver
Mensaje de bienvenida personalizado
Habilitar conversaciones de preguntas y respuestas