BlogFusions et acquisitionsPartage sécurisé de documents avec un acquéreur en 2026 : partagez un accès, pas des fichiers
Partage sécurisé de documents avec un acquéreur en 2026 : partagez un accès, pas des fichiers
·14 min de lecture
Marc Seitz
Pour envoyer des documents confidentiels de votre entreprise à un acquéreur sans en perdre le contrôle, partagez un accès plutôt que des fichiers. Le partage sécurisé de documents signifie que l'acquéreur reçoit un lien vérifié et protégé par NDA vers une data room comme Papermark, avec des autorisations en lecture seule, un filigrane à son nom sur chaque page, une date d'expiration et un journal d'audit, et que vous pouvez révoquer cet accès à tout moment.
Récapitulatif rapide
« Partagez un accès, pas des fichiers » est la règle fondamentale : une pièce jointe est une copie que vous ne contrôlez plus, un lien est un accès que vous pouvez modifier ou supprimer.
Les 6 étapes sont : sélectionner l'acquéreur et faire signer un NDA, décider de ce dont cet acquéreur a besoin maintenant, préparer des copies de divulgation caviardées, placer les documents dans une data room, définir les contrôles avant l'invitation, puis surveiller et révoquer.
Les contrôles qui préservent votre maîtrise après le partage sont la révocation, les restrictions de téléchargement, les filigranes dynamiques, la vérification de l'e-mail avec NDA obligatoire, un journal d'audit et l'expiration des liens.
Aucun outil ne peut empêcher quelqu'un de photographier un écran ou de retenir ce qu'il a lu ; l'échelonnement de ce que vous diffusez compte donc autant que le logiciel.
La gestion des droits relatifs à l'information (IRM) ou le DRM protège les fichiers qui doivent être téléchargés, et constitue une catégorie distincte des data rooms.
L'e-mail et les stockages cloud grand public perdent le contrôle dès qu'un fichier est téléchargé ou transféré.
Les data rooms sécurisées pour une seule cession commencent à $99/mois avec Papermark, tandis que les VDR traditionnelles établissent généralement un devis par transaction.
Aucune carte bancaire requise.
1. Pourquoi le partage sécurisé de documents avec un acquéreur est différent
Le partage sécurisé de documents avec un acquéreur est une divulgation contrôlée, pas un transfert de fichiers. L'acquéreur est une partie externe qui peut ne pas conclure, peut vous faire concurrence et fera intervenir des avocats, des experts-comptables et des prêteurs qui voudront aussi voir les fichiers. Vous avez besoin qu'il en lise assez pour faire une offre, et rien dont il puisse abuser s'il se retire.
Cela change le sens de « sécurisé ». Le chiffrement en transit protège le fichier sur le chemin de l'acquéreur, mais il ne sert plus à rien une fois le fichier arrivé. Le vrai risque, c'est ce qui se passe ensuite : un transfert à des personnes qui n'ont jamais signé votre NDA, des copies qui restent sur un ordinateur portable après l'échec de la transaction, ou un concurrent qui découvre vos prix. Perdre le contrôle dans un processus de cession ressemble presque toujours à cela, et non à un piratage.
La question n'est donc pas de savoir comment envoyer un fichier en toute sécurité, mais comment donner à un acquéreur la possibilité de lire vos documents tout en gardant le pouvoir de modifier, limiter ou supprimer cette possibilité. C'est le sens de « partagez un accès, pas des fichiers », et c'est le principe qui sous-tend chacune des étapes ci-dessous. Les professionnels dont le métier est de mener des processus de cession, des conseils boutiques aux grandes banques d'affaires, suivent le même schéma : le NDA d'abord, une diffusion échelonnée, une data room et des contrôles définis avant l'envoi de la première invitation.
2. Étape 1 : sélectionner l'acquéreur et faire signer le NDA
Rien de confidentiel ne part chez un acquéreur avant qu'il ait signé un accord de confidentialité et que vous ayez vérifié sa crédibilité. Le NDA est votre contrôle juridique, la sélection votre contrôle pratique. Les deux précèdent toute invitation dans la data room.
La sélection est rapide lorsque votre conseil pose les bonnes questions : l'acquéreur peut-il justifier de ses fonds ou d'une source de financement, s'agit-il d'un acquéreur stratégique ou financier, lui-même ou l'une des sociétés de son portefeuille vous fait-il concurrence, et qui, de son côté, verra les documents ? Un acquéreur qui refuse d'y répondre vous apprend déjà quelque chose.
Le NDA doit limiter l'usage à l'évaluation de la transaction, désigner qui peut voir l'information, interdire toute divulgation ultérieure sans consentement, inclure une clause de non-sollicitation, exiger la restitution ou la destruction à la fin des discussions et ajouter une clause de clean team si l'acquéreur est un concurrent. Notre guide sur la conformité NDA dans une data room virtuelle détaille ces clauses.
Dans une data room, vous pouvez placer le NDA devant les documents. Le NDA obligatoire de Papermark exige que le visiteur signe ou accepte avant l'ouverture du premier fichier, avec une signature assurée par Documento, et consigne chaque acceptation avec un horodatage. Vous disposez ainsi d'un registre rattaché à un e-mail vérifié, et non d'un PDF qui traîne dans une boîte de réception.
Le NDA précède les documents, de sorte que l'accès et l'acceptation sont consignés ensemble.
3. Étape 2 : décider de ce dont cet acquéreur a besoin maintenant
La divulgation échelonnée est le contrôle le plus efficace dont vous disposez, car un document qu'un acquéreur n'a jamais reçu ne peut pas fuiter. Diffusez l'information dans l'ordre où l'acquéreur en a besoin pour prendre sa décision suivante, et retenez le reste jusqu'à ce qu'il s'engage davantage.
La plupart des processus de cession comptent quatre étapes. Un teaser est envoyé avant le NDA avec des fourchettes anonymisées. Le CIM suit le NDA avec les états financiers synthétiques et le récit de l'entreprise. Les données financières détaillées, les contrats et les données opérationnelles s'ouvrent après une indication d'intérêt (IOI). Les éléments les plus sensibles, comme les déclarations fiscales, les relevés bancaires, les données clients nominatives et les dossiers du personnel, attendent la signature d'une lettre d'intention (LOI).
Étape
Ce que reçoit l'acquéreur
Paramètre de contrôle
1. Teaser
Synthèse anonymisée et fourchettes
Lien avec vérification de l'e-mail, téléchargement désactivé
2. CIM après le NDA
Présentation de l'entreprise, états financiers synthétiques
NDA obligatoire, lien par acquéreur, filigrane
3. Après l'IOI
Comptes mensuels, contrats clés, opérations
Un groupe par acquéreur retenu, lecture seule
4. Après la LOI
Fiscalité, banque, paie, clients nommés
Groupes acquéreur et avocats, revue du journal d'audit
Lorsque l'acquéreur est un concurrent, ajoutez une clean team : un petit groupe côté acquéreur, généralement des conseils externes ou des salariés non impliqués dans les prix ou les ventes, qui voient les données sensibles sur le plan concurrentiel selon des conditions plus strictes. Les recommandations de la FTC sur la manière d'éviter les écueils antitrust lors de la due diligence préalable à une fusion en expliquent la raison. Pour le volet financier de cette séquence, découvrez comment partager vos données financières avec des acquéreurs potentiels.
4. Étape 3 : caviarder et préparer des copies de divulgation
Chaque document qu'un acquéreur voit doit être une copie de divulgation, préparée à dessein, et non le fichier de travail issu de votre disque partagé. Les fichiers de travail contiennent bien plus que la page visible.
Commencez par les métadonnées. Les documents Word conservent les modifications suivies, les commentaires et les noms des auteurs. Les PDF conservent les propriétés du document et parfois des versions antérieures. Les classeurs Excel cachent des onglets entiers, des lignes et colonnes masquées, des commentaires de cellules et des liens vers d'autres fichiers de votre réseau. Lancez l'inspecteur de document d'Office, aplatissez les PDF et affichez tout ce qui est masqué dans un modèle avant de décider de ce qui reste.
Caviardez ensuite ce dont cette étape n'a pas besoin. Remplacez les noms des clients par des lettres avant la LOI, agrégez la paie par fonction et masquez les numéros de comptes bancaires. Utilisez un outil qui supprime le texte sous-jacent, car un rectangle noir dessiné sur un PDF peut souvent être contourné par simple copie. Conservez l'original non caviardé en dehors de la data room, afin de toujours savoir ce qui a été divulgué ou non.
Enfin, nommez les fichiers de manière cohérente et numérotez les dossiers selon un index de data room. Cela paraît administratif, mais un index propre vous permet de prouver plus tard exactement quelle version de quel document un acquéreur détenait à quelle étape.
5. Étape 4 : placer les documents dans une data room, pas dans une boîte de réception
L'e-mail et les stockages cloud grand public ont été conçus pour déplacer des fichiers, pas pour les contrôler une fois arrivés. Dès qu'un acquéreur télécharge une pièce jointe, vous ne pouvez plus la révoquer, la filigraner au nom de la personne ni voir à qui elle a été transférée. Les liens Drive sont préférables, mais ils se repartagent facilement, montrent une activité limitée et ne placent pas de NDA devant le contenu.
Une data room sécurisée conserve les documents en un seul endroit et donne à chaque acquéreur un accès à ceux-ci. C'est la différence structurelle : vous modifiez des accès, pas des fichiers. Le tableau ci-dessous montre la place de chaque catégorie d'outils.
Catégorie
Idéal pour
Contrôle après le partage
Exemples
E-mail ou PDF protégé par mot de passe
Faible sensibilité, un seul destinataire
Outlook, Gmail, Acrobat
Lien de stockage cloud
Collaboration interne
Partiel
Google Drive, Dropbox, Box
Lien de document sécurisé
Teasers, CIM, présentations
(révocation, filigrane, analytique)
Papermark, DocSend, Digify
Data room virtuelle
Due diligence, plusieurs acquéreurs
(groupes, NDA obligatoire, journal d'audit)
Papermark, Datasite, Intralinks, Firmex, Ansarada
DRM d'entreprise
Fichiers qui doivent être téléchargés
après téléchargement
Seclore, Vera
Pour la plupart des cessions de sociétés non cotées, une data room sécurisée couvre tout, du CIM au closing. Si vous comparez des fournisseurs, notre liste des meilleures data rooms virtuelles passe en revue les tarifs, les autorisations et la conformité chez les principaux éditeurs.
6. Étape 5 : définir les contrôles avant d'inviter l'acquéreur
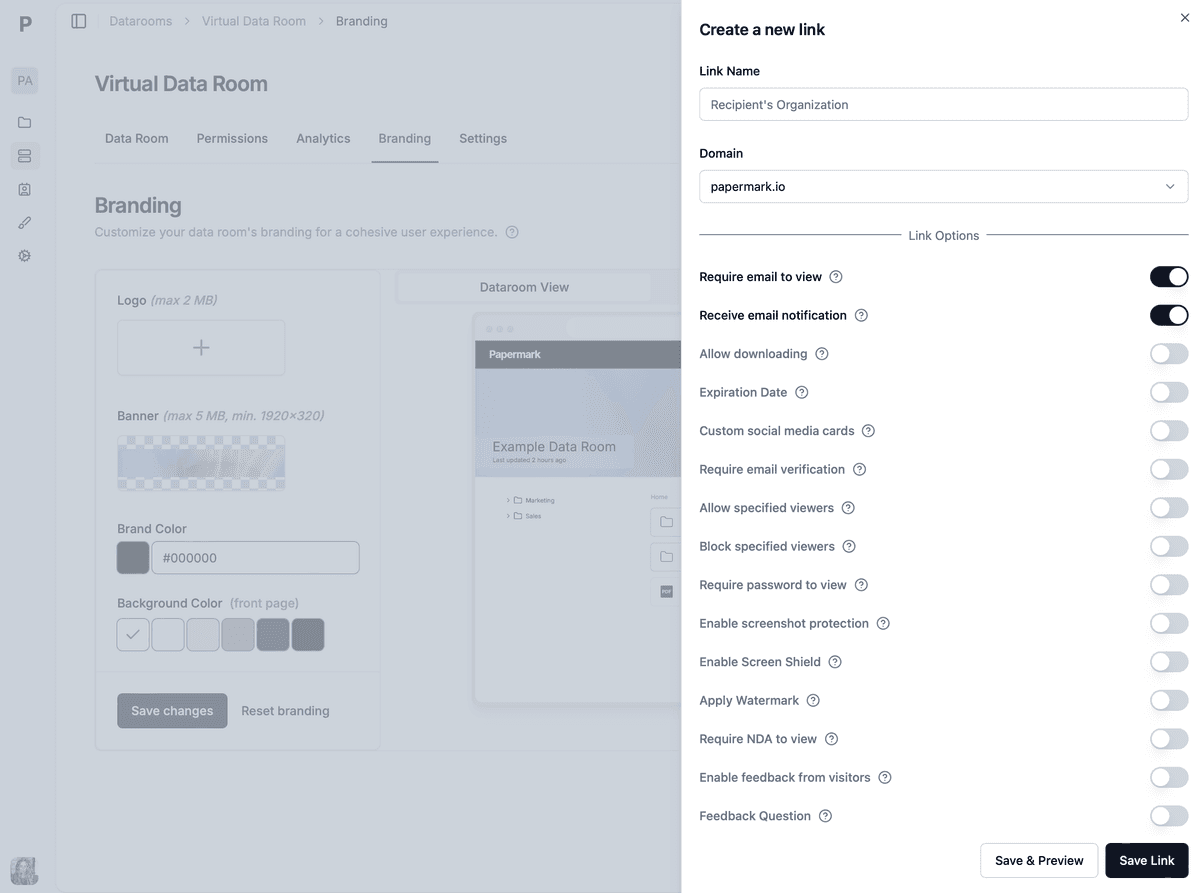
Définissez chaque contrôle avant l'envoi de la première invitation. Modifier les paramètres après qu'un acquéreur a déjà ouvert un dossier signifie que la première session s'est déroulée sans eux. Suivez cet ordre.
Un groupe ou un lien par acquéreur
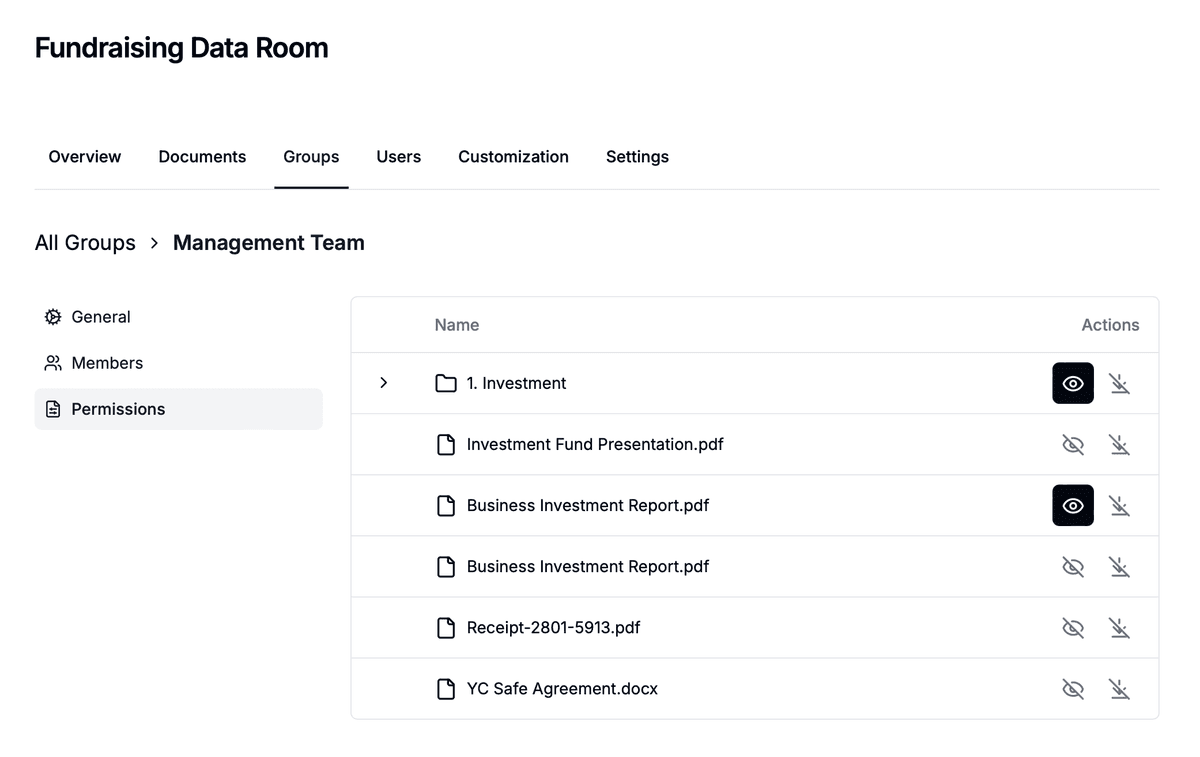
Créez un groupe ou un lien par acquéreur, nommé d'après lui. C'est ce qui vous permet de donner à chaque acquéreur une étape différente, de lire l'activité de chacun séparément et de révoquer un acquéreur sans affecter les autres. Les groupes Papermark disposent de leurs propres autorisations sur les dossiers et fichiers.
Lecture seule et téléchargement désactivé
Passez les dossiers sensibles en lecture seule. Les acquéreurs lisent dans le navigateur, et il n'y a aucun fichier à transférer. N'ouvrez les téléchargements qu'après la LOI, et uniquement aux personnes qui ont réellement besoin d'une copie de travail, comme les avocats de l'acquéreur.
Filigrane dynamique
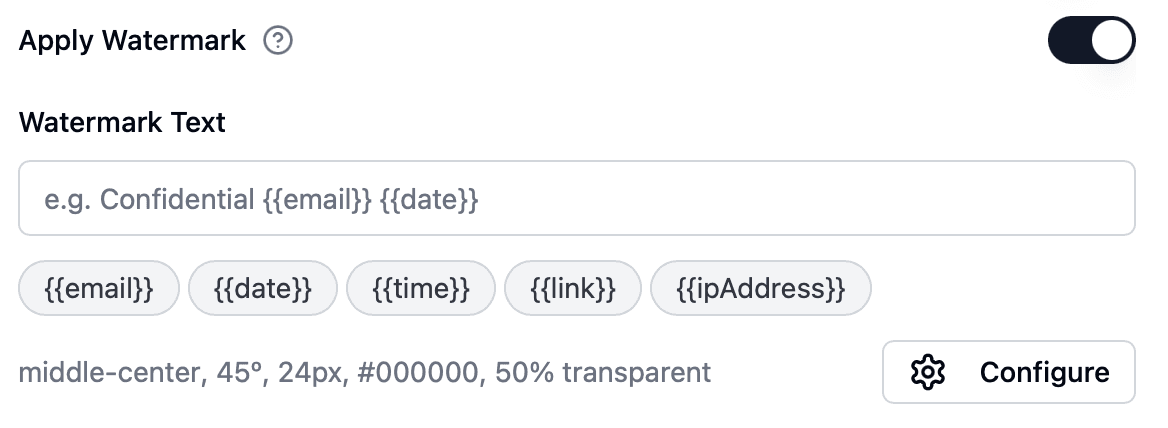
Activez un filigrane dynamique qui appose l'e-mail, l'adresse IP ainsi que la date et l'heure du lecteur sur chaque page. Il n'empêche pas une fuite, mais il rend chaque capture d'écran et chaque impression traçable jusqu'à une personne, ce qui est fortement dissuasif.
Vérification de l'e-mail et liste d'autorisation par domaine
Exigez la vérification de l'e-mail afin que chaque lecteur prouve, par un code à usage unique, qu'il possède l'adresse. Ajoutez une liste d'autorisation pour le domaine de l'acquéreur. Si le lien est transféré, la nouvelle personne doit vérifier son propre e-mail, de sorte qu'elle est consignée et filigranée sous sa propre identité.
Date d'expiration
Faites expirer le lien à l'échéance de votre processus, comme la date des IOI ou de la LOI. L'accès prend fin automatiquement si personne ne pense à le désactiver.
Tous les contrôles côté acquéreur se trouvent sur le lien ou le groupe, définis avant l'envoi de l'invitation.
7. Étape 6 : surveiller l'activité et révoquer l'accès quand l'acquéreur se retire
Le contrôle ne s'arrête pas lorsque l'acquéreur ouvre la data room. La surveillance vous indique comment l'acquéreur utilise son accès, et la révocation y met fin lorsque la relation s'achève.
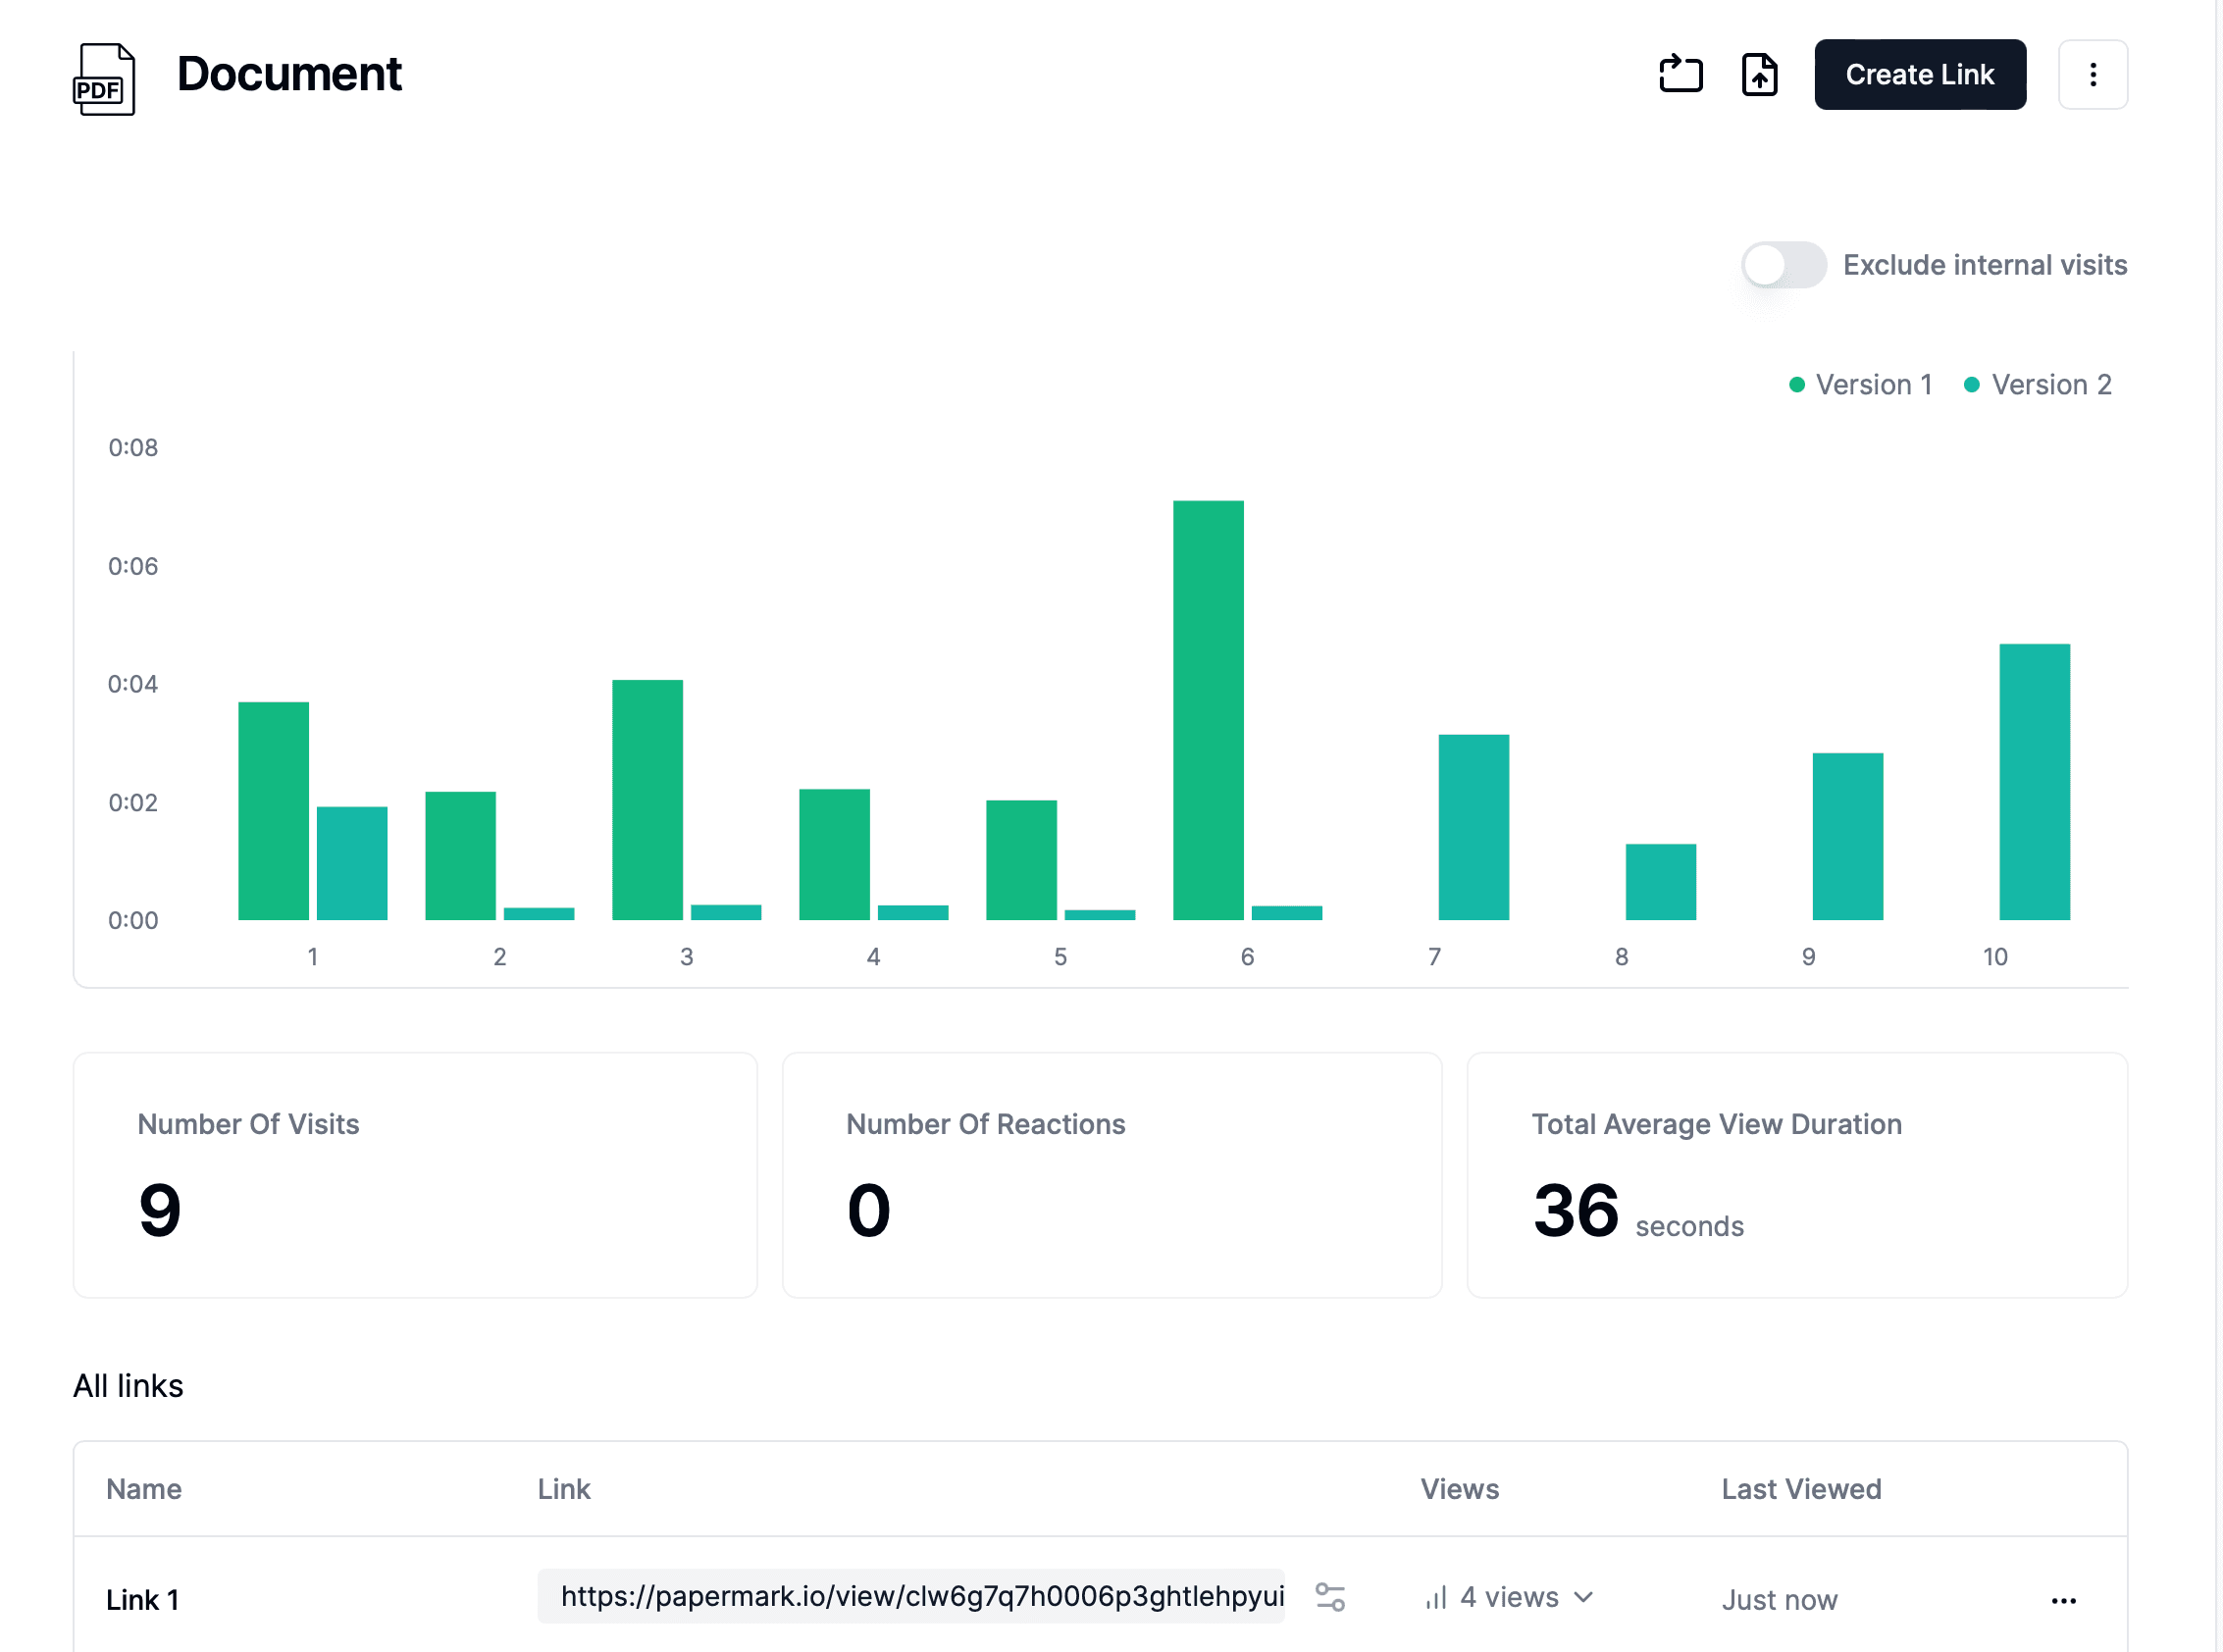
Examinez le journal d'audit chaque semaine. Il indique quel visiteur a ouvert quel document, quand, pendant combien de temps et si quelque chose a été téléchargé. Repérez les anomalies : un nouveau lecteur issu d'un domaine inattendu, des téléchargements que vous n'attendiez pas, ou une activité après qu'un acquéreur vous a annoncé son retrait. L'analytique par page montre aussi quels acquéreurs lisent réellement, ce que traitent notre guide pour suivre l'engagement des acquéreurs sur les documents de la transaction et le flux de surveillance de l'activité des acquéreurs.
Lorsqu'un acquéreur se retire, désactivez son groupe ou son lien le jour même et exportez le journal d'activité pour vos archives. Envoyez ensuite la demande de restitution ou de destruction prévue par le NDA pour tout ce qui a été téléchargé. Au closing, gelez la data room afin que le registre de divulgation ne puisse plus changer. Dans Papermark, le gel de la data room crée une archive inviolable et est disponible à partir de Data Rooms Plus.
8. Ce qu'aucun outil ne peut empêcher (et quand recourir à l'IRM ou au DRM)
Aucun outil de partage sécurisé de documents ne peut effacer ce qu'une personne a déjà lu, ni l'empêcher de photographier un écran avec son téléphone. Le reconnaître honnêtement est ce qui rend crédible le reste de la configuration. Le tableau ci-dessous montre ce que permet chaque contrôle et où il s'arrête.
Contrôle
Ce qu'il permet
Ce qu'il ne permet pas
Révocation du lien ou du groupe
Met fin instantanément à tout accès futur
Ne peut pas effacer ce qui a été vu ou téléchargé
Téléchargement et impression désactivés
Empêche les copies faciles
N'empêche pas les photos au téléphone
Filigrane dynamique
Relie une fuite à une personne et une session
N'empêche pas la fuite
Vérification de l'e-mail et NDA obligatoire
Rattache l'accès à un signataire vérifié
N'empêche pas de partager ce qui a été vu
Journal d'audit
Prouve qui a vu quoi et quand
N'empêche pas les abus
Expiration du lien
Met fin à l'accès automatiquement
Mêmes limites que la révocation
La gestion des droits relatifs à l'information (IRM), également appelée DRM d'entreprise, résout un problème plus étroit : celui des fichiers qui doivent quitter la data room. L'IRM enveloppe le fichier téléchargé dans un chiffrement qui vérifie les autorisations à chaque ouverture, de sorte que vous pouvez le révoquer après téléchargement. Elle exige que le destinataire utilise une visionneuse ou un module spécifique, ce qui ajoute de la friction pour les conseils des acquéreurs. Seclore et Vera en sont des exemples. Pour la plupart des processus de cession, garder les fichiers sensibles en lecture seule dans la data room évite tout recours à l'IRM, et les téléchargements sont limités aux avocats après la LOI.
9. Checklist : envoyer des documents confidentiels à un acquéreur
Appliquez cette checklist avant que chaque nouvel acquéreur n'obtienne un accès. Chaque ligne est un contrôle que vous pouvez vérifier en moins d'une minute.
NDA signé et consigné, avec une clause de clean team si l'acquéreur vous fait concurrence
Acquéreur sélectionné : justificatif de fonds, type d'acquéreur, exposition concurrentielle
Seuls les documents correspondant à l'étape sont chargés pour le groupe de cet acquéreur
Copies de divulgation caviardées, métadonnées nettoyées, onglets Excel masqués supprimés
L'acquéreur dispose de son propre groupe ou lien, nommé d'après lui
Dossiers sensibles en lecture seule, téléchargement désactivé
Filigrane dynamique activé
Vérification de l'e-mail activée et domaine de l'acquéreur sur la liste d'autorisation
Expiration du lien fixée à la prochaine échéance du processus
Notifications de consultation activées, pour savoir quand l'acquéreur ouvre la data room pour la première fois
Une personne nommément désignée est responsable de la révocation lorsque l'acquéreur se retire
10. Scénario concret : un conseil envoie des documents à 9 acquéreurs
Ce scénario est fictif. Harbor Lane Advisors est un conseil en cession boutique de trois personnes qui mène la vente d'une entreprise régionale de services CVC réalisant $22M de chiffre d'affaires. Le processus compte 9 acquéreurs : 6 fonds de private equity, 2 acquéreurs stratégiques et un family office. Un acquéreur stratégique opère dans la même agglomération.
Le conseil constitue une data room avec trois dossiers numérotés : documents du CIM, due diligence du 2e tour et due diligence confirmatoire. Chaque acquéreur dispose de son propre groupe avec seulement le premier dossier ouvert, un NDA obligatoire, la vérification de l'e-mail et une liste d'autorisation pour le domaine de son cabinet. Le groupe du concurrent renvoie vers un dossier de clean team distinct pour les données clients et tarifaires.
En deuxième semaine, le journal d'audit fait apparaître un nouveau lecteur sur le lien d'un fonds de private equity, vérifié depuis une adresse e-mail personnelle. Le filigrane porte déjà cette adresse sur chaque page. Le conseil appelle le fonds, apprend qu'il s'agit d'un operating partner couvert par le NDA et l'ajoute en bonne et due forme. En quatrième semaine, deux acquéreurs renoncent à soumettre une IOI et deux autres arrivent sous la fourchette. Cinq acquéreurs passent au 2e tour, les quatre autres groupes sont désactivés l'après-midi même, et le journal d'activité est exporté dans le dossier de la transaction.
Harbor Lane : jusqu'où 9 acquéreurs sont allés dans la data room
9acquéreurs
Étape 2 uniquement (CIM)4 · 44%
Groupes désactivés après l'échéance des IOI
Étape 3 (2e tour, sans LOI)4 · 44%
Données financières détaillées et contrats clés
Étape 4 (confirmatoire)1 · 11%
Acquéreur retenu et groupe de ses avocats
Scénario fictif. Un seul acquéreur a jamais vu le dossier confirmatoire ; la plupart des éléments sensibles n'ont donc jamais quitté la data room.
Après la LOI, le groupe de l'acquéreur retenu accède au dossier confirmatoire, et un groupe distinct pour ses avocats obtient des droits de téléchargement sur les contrats uniquement. Au closing, la data room est gelée, et l'archive devient le registre de ce qui a été divulgué, à qui et quand. Aucun document n'est jamais parti en pièce jointe.
Créez une salle de transaction sécurisée pour M&A
Aucune carte de crédit requise
Analyses page par page
Organisez les documents de transaction
Groupes et permissions granulaires
Filigranez les fichiers sensibles
Collecte sécurisée de NDA
Notifications aux parties prenantes
Suivez l'activité des acheteurs
Conformité et piste d'audit
11. Une data room pour envoyer des documents confidentiels aux acquéreurs
Une data room pour envoyer des documents confidentiels aux acquéreurs remplace les pièces jointes par un accès que vous contrôlez. Papermark est une data room sécurisée, entièrement personnalisable et pensée pour les développeurs, destinée aux professionnels modernes des transactions, avec une analytique page par page, un filigrane dynamique, un nombre illimité de visiteurs de data room et une tarification transparente.
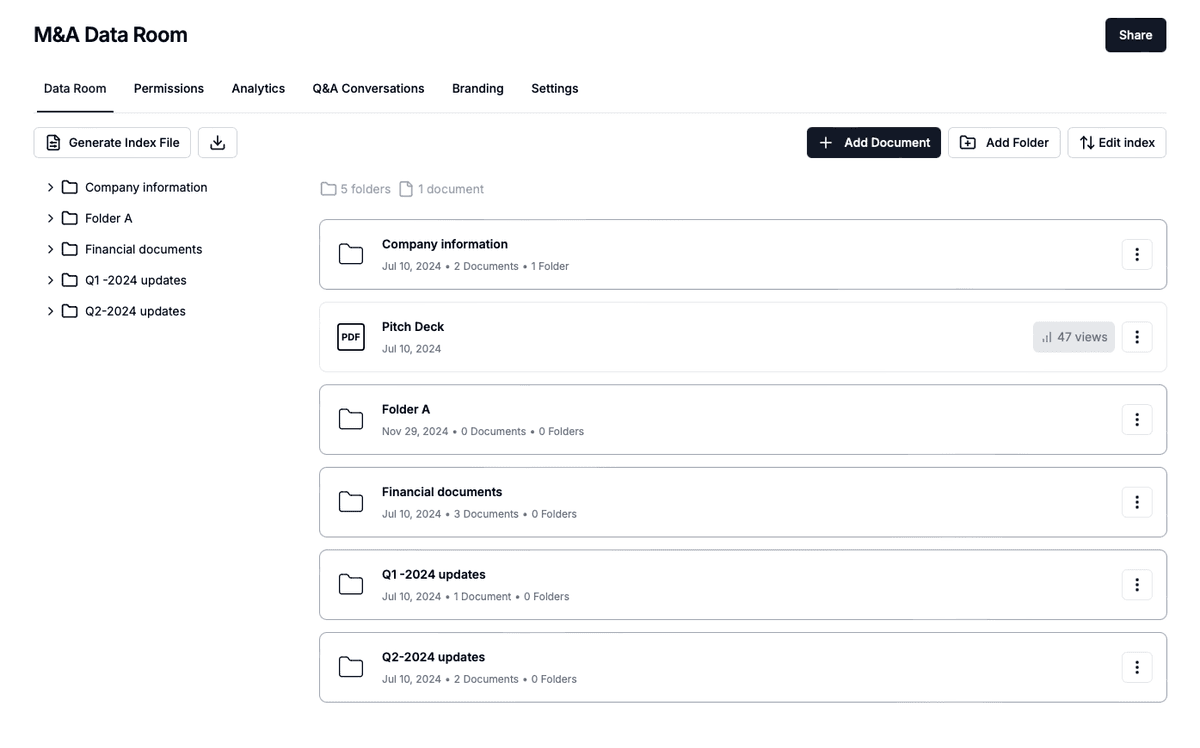
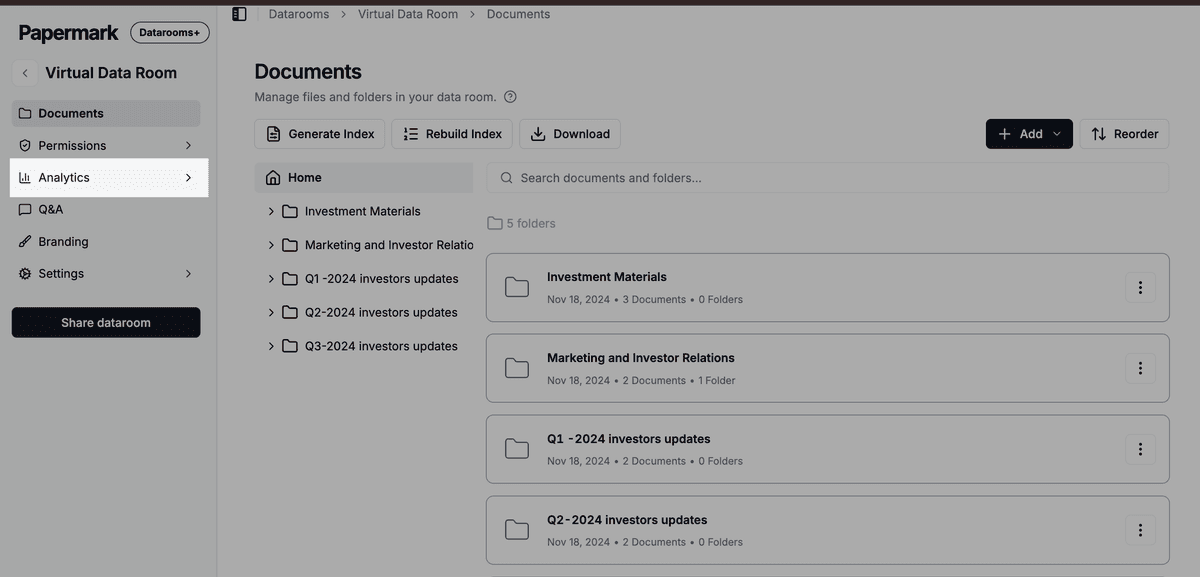
Une data room acquéreur avec des dossiers numérotés par étape et un groupe par acquéreur.
Pourquoi vous avez besoin d'une data room pour envoyer des documents confidentiels
Vous ne pouvez pas envoyer des documents confidentiels d'entreprise à plusieurs acquéreurs par e-mail tout en gardant le contrôle. Vous devriez gérer des ensembles de documents différents par acquéreur, courir après des transferts que vous ne voyez pas et compter sur votre mémoire pour savoir qui a reçu quoi. Une data room réunit tout cela en un seul endroit : un ensemble de documents, un groupe par acquéreur et un journal.
Elle modifie aussi votre rapport de force. Lorsque vous voyez quels acquéreurs étudient les documents et lesquels ont arrêté, vous décidez mieux de qui passe à l'étape suivante.
Étape 1 : créer la data room et charger les copies de divulgation
Créez une data room pour la transaction avec des dossiers numérotés qui suivent vos étapes. Ne chargez que des copies de divulgation caviardées. Papermark prend en charge les formats PDF, Word, Excel, PowerPoint et bien d'autres, avec des documents et un stockage illimités dans les offres Data Rooms.
Étape 2 : ajouter un groupe par acquéreur avec des autorisations granulaires
Créez un groupe pour chaque acquéreur et définissez des autorisations granulaires pour chaque dossier et fichier : consultation, téléchargement ou masqué. Faire passer un acquéreur à l'étape suivante est une modification d'autorisations, pas un nouvel e-mail.
Chaque groupe acquéreur dispose de ses propres autorisations sur les dossiers au sein de la même data room.
Étape 3 : conditionner l'accès à la vérification de l'e-mail et au NDA
Activez la vérification de l'e-mail et une liste d'autorisation par domaine, puis joignez votre accord de confidentialité (NDA) afin que l'acquéreur signe ou accepte avant le chargement de la première page. Chaque acceptation est consignée et rattachée à un e-mail vérifié.
Étape 4 : protéger les pages avec des filigranes et la protection contre les captures d'écran
Activez le filigrane dynamique, qui affiche l'e-mail, l'adresse IP ainsi que la date et l'heure du lecteur sur chaque page et persiste dans les fichiers téléchargés. Ajoutez la protection contre les captures d'écran pour les dossiers les plus sensibles, et définissez une date d'expiration sur chaque lien.
Les paramètres de filigrane s'appliquent à chaque page qu'un acquéreur ouvre.
Étape 5 : surveiller, révoquer et geler
Utilisez l'analytique page par page et le journal d'audit pour voir quel acquéreur a ouvert quel document, et recevez des notifications par e-mail ou Slack lorsqu'un acquéreur ouvre la data room pour la première fois. Désactivez un groupe en un clic lorsqu'un acquéreur se retire. À partir de Data Rooms Plus, gelez la data room au closing pour conserver une archive inviolable.
L'activité par acquéreur et par document, prête à être exportée pour le dossier de la transaction.
Papermark is our #1 VDR provider for M&A transactions right now. In two deals we used custom branding, dynamic watermarking, and granular permissions.
L'offre Data Rooms est à $99/mois avec un essai gratuit de 7 jours, et inclut 3 membres d'équipe, un nombre illimité de visiteurs de data room, des data rooms et documents illimités, un domaine personnalisé, le filigrane dynamique, les accords de confidentialité (NDA) et les autorisations granulaires au niveau des fichiers. Le module de questions-réponses et le gel de la data room sont disponibles à partir de Data Rooms Plus, et le caviardage par IA à partir de Premium. Papermark est certifié SOC 2 Type II et ISO 27001, et son API, sa CLI et son serveur MCP publics vous permettent d'automatiser vos data rooms acquéreurs. Papermark est également open source, avec une option d'auto-hébergement.