Dokumente 2026 sicher mit einem Käufer teilen: Zugriff teilen, nicht Dateien
·12 Min. Lesezeit
Marc Seitz
Um vertrauliche Unternehmensdokumente an einen Käufer zu senden, ohne die Kontrolle zu verlieren, teilen Sie Zugriff statt Dateien. Sicheres Teilen von Dokumenten bedeutet: Der Käufer erhält einen verifizierten, durch eine NDA geschützten Link zu einem Datenraum wie Papermark – mit Nur-Ansicht-Berechtigungen, einem Wasserzeichen mit seinem Namen auf jeder Seite, einem Ablaufdatum und einem Audit-Log –, und Sie können den Zugriff jederzeit widerrufen.
Kurze Zusammenfassung
„Zugriff teilen, nicht Dateien“ ist die Kernregel: Ein Anhang ist eine Kopie, die Sie nicht mehr kontrollieren; ein Link ist ein Zugriff, den Sie ändern oder beenden können.
Die 6 Schritte: Käufer prüfen und NDA unterzeichnen, festlegen, was dieser Käufer jetzt braucht, geschwärzte Offenlegungskopien vorbereiten, Dokumente in einen Datenraum verschieben, Kontrollen vor der Einladung setzen, dann überwachen und widerrufen.
Die Kontrollen, die auch nach dem Teilen die Kontrolle sichern, sind Widerruf, Download-Beschränkungen, dynamische Wasserzeichen, E-Mail-Verifizierung mit NDA-Sperre, ein Audit-Log und Link-Ablauf.
Kein Tool kann verhindern, dass jemand einen Bildschirm abfotografiert oder sich merkt, was er gelesen hat – daher ist die gestaffelte Freigabe genauso wichtig wie die Software.
Information Rights Management (IRM) oder DRM schützt Dateien, die heruntergeladen werden müssen, und ist eine eigene Kategorie neben Datenräumen.
E-Mail und Consumer-Cloud-Speicher verlieren die Kontrolle, sobald eine Datei heruntergeladen oder weitergeleitet wird.
Sichere Datenräume für einen einzelnen Verkauf beginnen bei Papermark bei $99/Monat, während traditionelle VDRs meist pro Deal kalkulieren.
Keine Kreditkarte erforderlich.
1. Warum sicheres Teilen von Dokumenten mit einem Käufer anders ist
Sicheres Teilen von Dokumenten mit einem Käufer ist eine kontrollierte Offenlegung, keine Dateiübertragung. Der Käufer ist eine externe Partei, die den Deal möglicherweise nicht abschließt, mit Ihnen im Wettbewerb stehen kann und Anwälte, Wirtschaftsprüfer und Kreditgeber mitbringt, die die Dateien ebenfalls sehen wollen. Er soll genug lesen können, um ein Angebot abzugeben – aber nichts, was er missbrauchen kann, wenn er abspringt.
Das verändert, was „sicher“ bedeutet. Verschlüsselung bei der Übertragung schützt die Datei auf dem Weg zum Käufer, bewirkt aber nichts mehr, sobald sie angekommen ist. Das eigentliche Risiko liegt danach: Weiterleitungen an Personen, die Ihre NDA nie unterzeichnet haben, Kopien auf einem Laptop, nachdem der Deal geplatzt ist, oder ein Wettbewerber, der Ihre Preise erfährt. Kontrollverlust in einem Verkaufsprozess sieht fast immer so aus – nicht wie ein Hackerangriff.
Die Frage ist also nicht, wie man eine Datei sicher versendet, sondern wie man einem Käufer ermöglicht, Ihre Dokumente zu lesen, und dabei die Macht behält, diese Möglichkeit zu ändern, einzuschränken oder zu beenden. Genau das bedeutet „Zugriff teilen, nicht Dateien“, und dieses Prinzip steht hinter jedem der folgenden Schritte. Firmen, die beruflich Verkaufsprozesse durchführen – von Boutique-Beratern bis zu großen Investmentbanken –, folgen demselben Muster: zuerst die NDA, gestaffelte Freigabe, ein Datenraum und Kontrollen, die vor der ersten Einladung gesetzt werden.
2. Schritt 1: Käufer prüfen und NDA unterzeichnen
Nichts Vertrauliches geht an einen Käufer, bevor er eine Geheimhaltungsvereinbarung unterzeichnet hat und Sie seine Glaubwürdigkeit geprüft haben. Die NDA ist Ihre rechtliche Kontrolle, die Prüfung Ihre praktische. Beides kommt vor jeder Einladung in den Datenraum.
Die Prüfung geht schnell, wenn Ihr Berater die richtigen Fragen stellt: Kann der Käufer einen Finanzierungsnachweis oder eine Finanzierungsquelle vorlegen, handelt es sich um einen strategischen oder einen Finanzinvestor, steht er oder ein Portfoliounternehmen mit Ihnen im Wettbewerb, und wer auf seiner Seite wird die Dokumente sehen? Ein Käufer, der diese Fragen nicht beantwortet, sagt Ihnen damit bereits etwas.
Die NDA sollte die Nutzung auf die Bewertung des Deals beschränken, festlegen, wer die Informationen sehen darf, die Weitergabe ohne Zustimmung verbieten, ein Abwerbeverbot enthalten, die Rückgabe oder Vernichtung bei Ende der Gespräche verlangen und eine Clean-Team-Klausel ergänzen, falls der Käufer ein Wettbewerber ist. Unser Leitfaden zur NDA-Compliance in einem virtuellen Datenraum behandelt die Klauseln im Detail.
In einem Datenraum können Sie die NDA vor die Dokumente stellen. Die NDA-Sperre von Papermark verlangt, dass der Besucher unterschreibt oder zustimmt, bevor sich die erste Datei öffnet – die Unterzeichnung läuft über Documento –, und protokolliert jede Zustimmung mit Zeitstempel. So erhalten Sie einen Nachweis, der an eine verifizierte E-Mail-Adresse gebunden ist, und kein PDF, das irgendwo in einem Postfach liegt.
Die NDA steht vor den Dokumenten, sodass Zugriff und Zustimmung gemeinsam protokolliert werden.
3. Schritt 2: festlegen, was dieser Käufer jetzt braucht
Gestaffelte Offenlegung ist die wirksamste Kontrolle, die Sie haben, denn ein Dokument, das ein Käufer nie erhalten hat, kann nicht geleakt werden. Geben Sie Informationen in der Reihenfolge frei, in der ein Käufer sie für seine nächste Entscheidung braucht, und halten Sie den Rest zurück, bis er sich stärker festlegt.
Die meisten Sell-Side-Prozesse arbeiten mit vier Phasen. Ein Teaser geht vor der NDA mit anonymisierten Spannen hinaus. Das CIM folgt nach der NDA mit zusammengefassten Finanzzahlen und der Unternehmensstory. Detaillierte Finanzzahlen, Verträge und operative Daten werden nach einer Interessensbekundung (IOI) freigegeben. Das sensibelste Material – etwa Steuererklärungen, Kontoauszüge, namentliche Kundendaten und Personalakten – wartet auf eine unterzeichnete Absichtserklärung (LOI).
4. Schritt 3: schwärzen und Offenlegungskopien vorbereiten
Jedes Dokument, das ein Käufer sieht, sollte eine gezielt vorbereitete Offenlegungskopie sein – nicht die Arbeitsdatei aus Ihrem freigegebenen Laufwerk. Arbeitsdateien enthalten weit mehr als die sichtbare Seite.
Beginnen Sie mit den Metadaten. Word-Dokumente speichern Änderungsverfolgung, Kommentare und Autorennamen. PDFs speichern Dokumenteigenschaften und manchmal frühere Versionen. Excel-Arbeitsmappen verbergen ganze Tabellenblätter, ausgeblendete Zeilen und Spalten, Zellkommentare und Verknüpfungen zu anderen Dateien in Ihrem Netzwerk. Führen Sie den Dokumentinspektor in Office aus, reduzieren Sie PDFs auf eine Ebene und blenden Sie in einem Modell alles ein, bevor Sie entscheiden, was bleibt.
Schwärzen Sie dann, was diese Phase nicht benötigt. Ersetzen Sie Kundennamen vor der LOI durch Buchstaben, fassen Sie Gehälter nach Rollen zusammen und maskieren Sie Kontonummern. Verwenden Sie ein Tool, das den zugrunde liegenden Text entfernt, denn ein schwarzes Rechteck über einem PDF lässt sich oft herauskopieren. Bewahren Sie das ungeschwärzte Original außerhalb des Datenraums auf, damit Sie immer wissen, was offengelegt wurde und was nicht.
Benennen Sie Dateien schließlich einheitlich und nummerieren Sie Ordner passend zu einem Datenraum-Index. Das klingt nach Verwaltungsarbeit, doch ein sauberer Index ermöglicht Ihnen später den Nachweis, welche Version welches Dokuments ein Käufer in welcher Phase hatte.
5. Schritt 4: Dokumente in einen Datenraum legen, nicht in ein Postfach
E-Mail und Consumer-Cloud-Speicher wurden gebaut, um Dateien zu bewegen, nicht um sie nach der Ankunft zu kontrollieren. Sobald ein Käufer einen Anhang heruntergeladen hat, können Sie ihn nicht widerrufen, nicht personenbezogen mit Wasserzeichen versehen und nicht sehen, an wen er weitergeleitet wurde. Drive-Links sind besser, lassen sich aber leicht weiterteilen, zeigen nur begrenzte Aktivität und stellen keine NDA vor die Inhalte.
Ein sicherer Datenraum hält die Dokumente an einem Ort und gibt jedem Käufer Zugriff darauf. Das ist der strukturelle Unterschied: Sie ändern den Zugriff, nicht die Dateien. Die folgende Tabelle zeigt, wo jede Tool-Kategorie passt.
Kategorie
Am besten für
Kontrolle nach dem Teilen
Beispiele
E-Mail oder passwortgeschütztes PDF
Wenig sensibel, ein Empfänger
Outlook, Gmail, Acrobat
Cloud-Speicher-Link
Interne Zusammenarbeit
Teilweise
Google Drive, Dropbox, Box
Sicherer Dokumentlink
Teaser, CIMs, Decks
(Widerruf, Wasserzeichen, Analysen)
Papermark, DocSend, Digify
Virtueller Datenraum
Due Diligence, mehrere Käufer
(Gruppen, NDA-Sperre, Audit-Log)
Papermark, Datasite, Intralinks, Firmex, Ansarada
Enterprise-DRM
Dateien, die heruntergeladen werden müssen
nach dem Download
Seclore, Vera
Für die meisten Verkäufe privater Unternehmen deckt ein sicherer Datenraum alles vom CIM bis zum Closing ab. Wenn Sie Anbieter vergleichen, finden Sie in unserer Liste der besten virtuellen Datenräume Preise, Berechtigungen und Compliance der wichtigsten Anbieter.
6. Schritt 5: Kontrollen setzen, bevor Sie den Käufer einladen
Setzen Sie jede Kontrolle, bevor die erste Einladung hinausgeht. Wenn Sie Einstellungen ändern, nachdem ein Käufer bereits einen Ordner geöffnet hat, fand die erste Sitzung ohne sie statt. Gehen Sie in dieser Reihenfolge vor.
Gruppe oder Link pro Käufer
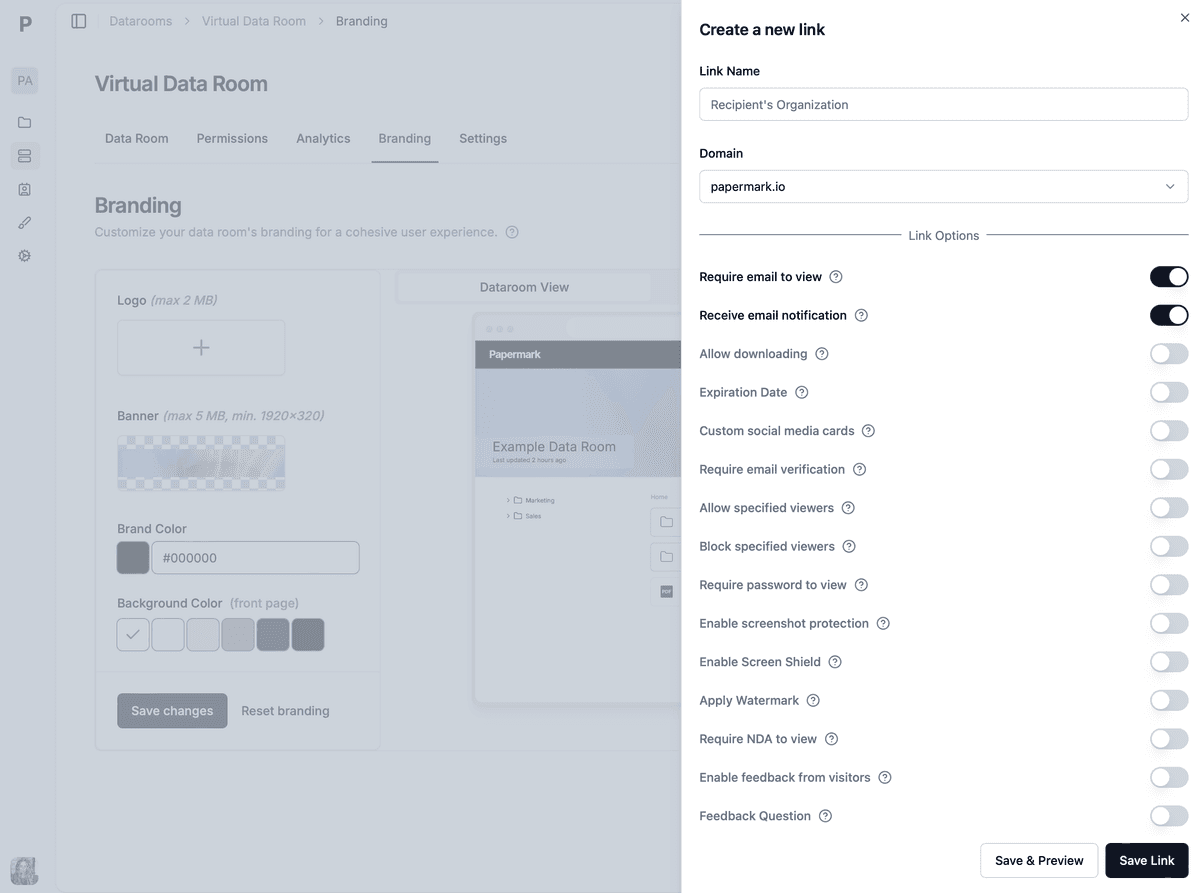
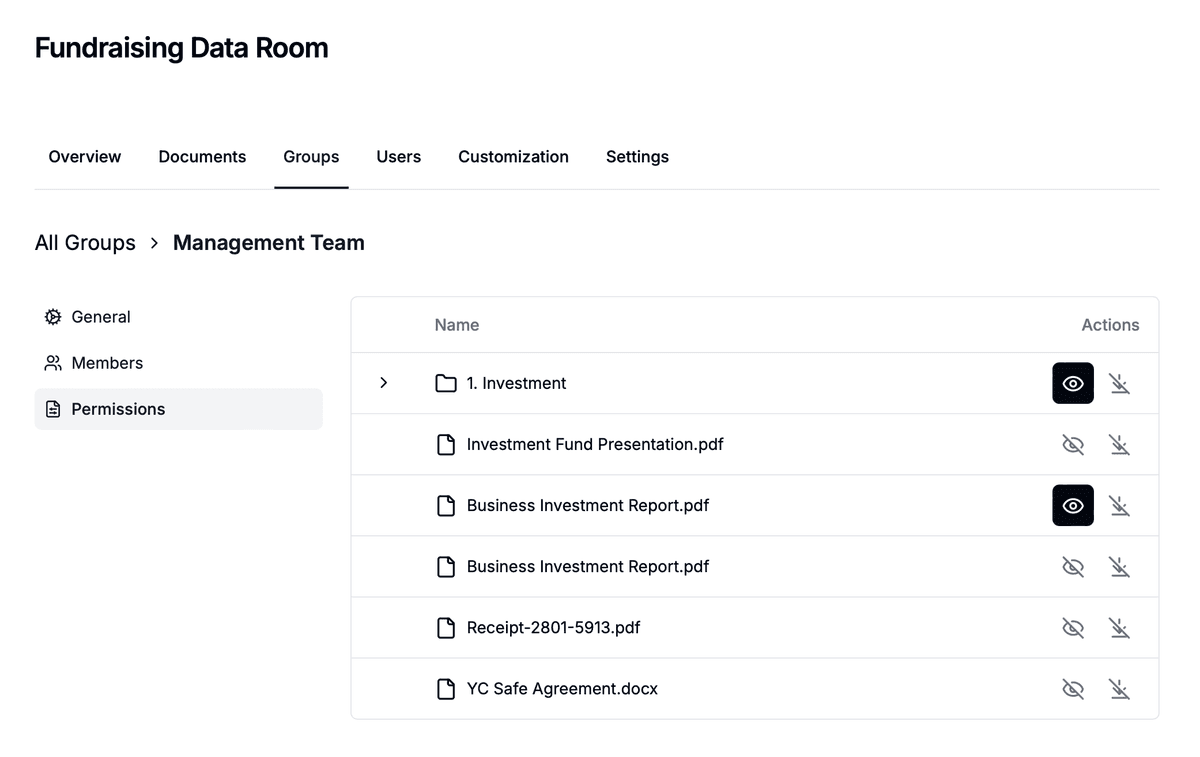
Erstellen Sie eine Gruppe oder einen Link pro Käufer, benannt nach dem Käufer. So können Sie jedem Käufer eine andere Phase zuweisen, die Aktivität jedes Käufers getrennt auswerten und einem Käufer den Zugriff entziehen, ohne die anderen zu beeinträchtigen. Papermark-Gruppen haben eigene Ordner- und Dateiberechtigungen.
Nur Ansicht und Download aus
Stellen Sie sensible Ordner auf Nur-Ansicht. Käufer lesen im Browser, und es gibt keine Datei zum Weiterleiten. Geben Sie Downloads erst nach der LOI frei, und nur für die Personen, die wirklich eine Arbeitskopie brauchen, etwa die Anwälte des Käufers.
Dynamisches Wasserzeichen
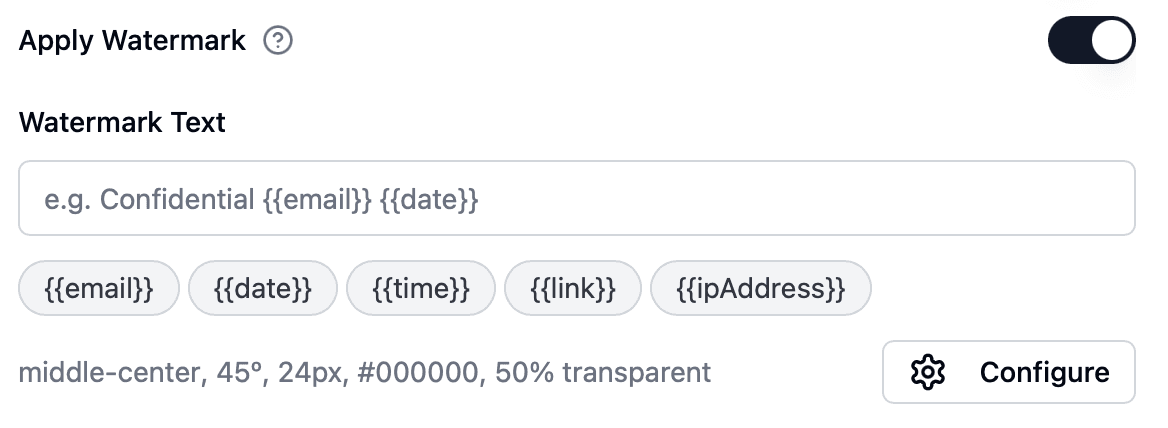
Aktivieren Sie ein dynamisches Wasserzeichen, das E-Mail-Adresse, IP-Adresse sowie Datum und Uhrzeit des Betrachters auf jede Seite stempelt. Es verhindert kein Leak, macht aber jeden Screenshot und Ausdruck auf eine Person rückverfolgbar – eine starke Abschreckung.
E-Mail-Verifizierung und Domain-Allowlist
Verlangen Sie eine E-Mail-Verifizierung, damit jeder Betrachter mit einem Einmalcode nachweist, dass ihm die Adresse gehört. Fügen Sie eine Allowlist für die Domain des Käufers hinzu. Wird der Link weitergeleitet, muss die neue Person ihre eigene E-Mail-Adresse verifizieren und wird so unter ihrer eigenen Identität protokolliert und mit Wasserzeichen versehen.
Ablaufdatum
Lassen Sie den Link zu Ihrer Prozessfrist ablaufen, etwa zum IOI- oder LOI-Datum. Der Zugriff endet automatisch, auch wenn niemand daran denkt, ihn abzuschalten.
Alle käuferseitigen Kontrollen liegen am Link oder an der Gruppe und werden vor der Einladung gesetzt.
7. Schritt 6: Aktivität überwachen und widerrufen, wenn der Käufer aussteigt
Die Kontrolle endet nicht, wenn der Käufer den Raum öffnet. Die Überwachung zeigt Ihnen, wie der Käufer seinen Zugriff nutzt, und der Widerruf beendet ihn, wenn die Beziehung endet.
Prüfen Sie das Audit-Log wöchentlich. Es zeigt, welcher Besucher welches Dokument wann und wie lange geöffnet hat und ob etwas heruntergeladen wurde. Achten Sie auf Auffälligkeiten: einen neuen Betrachter von einer unerwarteten Domain, unerwartete Downloads oder Aktivität, nachdem ein Käufer Ihnen mitgeteilt hat, dass er ausgestiegen ist. Analysen auf Seitenebene zeigen außerdem, welche Käufer tatsächlich lesen – mehr dazu in unserem Leitfaden zum Tracking des Käufer-Engagements bei Deal-Dokumenten und im Workflow zur Überwachung der Käuferaktivität.
Wenn ein Käufer aussteigt, deaktivieren Sie seine Gruppe oder seinen Link noch am selben Tag und exportieren Sie das Aktivitätsprotokoll für Ihre Unterlagen. Senden Sie dann die in der NDA vorgesehene Aufforderung zur Rückgabe oder Vernichtung aller heruntergeladenen Unterlagen. Frieren Sie den Raum beim Closing ein, damit sich der Offenlegungsnachweis nicht mehr ändern kann. In Papermark erstellt das Einfrieren des Datenraums ein manipulationssicheres Archiv; es ist ab Data Rooms Plus verfügbar.
8. Was kein Tool verhindern kann (und wann Sie IRM oder DRM brauchen)
Kein Tool zum sicheren Teilen von Dokumenten kann zurückholen, was eine Person bereits gelesen hat, oder verhindern, dass sie einen Bildschirm mit dem Handy abfotografiert. Ehrlichkeit in diesem Punkt macht den Rest der Einrichtung glaubwürdig. Die folgende Tabelle zeigt, was jede Kontrolle leistet und wo sie endet.
Kontrolle
Was sie leistet
Was sie nicht leistet
Link oder Gruppe widerrufen
Stoppt sofort jeden künftigen Zugriff
Kann Gesehenes oder Heruntergeladenes nicht zurückholen
Download und Druck aus
Verhindert einfache Kopien
Verhindert keine Handyfotos
Dynamisches Wasserzeichen
Führt ein Leak auf eine Person und Sitzung zurück
Verhindert das Leak nicht
E-Mail-Verifizierung und NDA-Sperre
Bindet den Zugriff an einen verifizierten Unterzeichner
Verhindert nicht, dass Gesehenes weitergegeben wird
Audit-Log
Belegt, wer was wann gesehen hat
Verhindert keinen Missbrauch
Link-Ablauf
Beendet den Zugriff automatisch
Gleiche Grenzen wie der Widerruf
Information Rights Management (IRM), auch Enterprise-DRM genannt, löst ein engeres Problem: Dateien, die den Datenraum verlassen müssen. IRM hüllt die heruntergeladene Datei in eine Verschlüsselung, die bei jedem Öffnen die Berechtigungen prüft, sodass Sie sie auch nach dem Download widerrufen können. Der Empfänger muss dafür einen bestimmten Viewer oder ein Plug-in verwenden, was für die Berater des Käufers zusätzliche Hürden schafft. Seclore und Vera sind Beispiele. Für die meisten Verkaufsprozesse macht es IRM überflüssig, sensible Dateien im Raum auf Nur-Ansicht zu belassen und Downloads nach der LOI auf die Anwälte zu beschränken.
9. Checkliste: vertrauliche Dokumente an einen Käufer senden
Gehen Sie diese Checkliste durch, bevor ein neuer Käufer Zugriff erhält. Jede Zeile ist eine Kontrolle, die Sie in weniger als einer Minute prüfen können.
NDA unterzeichnet und protokolliert, mit Clean-Team-Klausel, falls der Käufer ein Wettbewerber ist
Käufer hat eine eigene Gruppe oder einen eigenen Link, benannt nach dem Käufer
Sensible Ordner auf Nur-Ansicht, Download aus
Dynamisches Wasserzeichen aktiviert
E-Mail-Verifizierung aktiviert und die Domain des Käufers auf der Allowlist
Link-Ablauf auf die nächste Prozessfrist gesetzt
Ansichtsbenachrichtigungen aktiviert, damit Sie wissen, wann der Käufer den Raum zum ersten Mal öffnet
Eine namentlich benannte Person ist für den Widerruf zuständig, wenn der Käufer aussteigt
10. Praxisbeispiel: ein Berater sendet Dokumente an 9 Käufer
Dies ist ein hypothetisches Szenario. Harbor Lane Advisors ist eine dreiköpfige Sell-Side-Boutique, die den Verkauf eines regionalen HVAC-Dienstleisters mit $22M Umsatz begleitet. Am Prozess nehmen 9 Käufer teil: 6 Private-Equity-Firmen, 2 strategische Käufer und ein Family Office. Ein strategischer Käufer ist in derselben Metropolregion tätig.
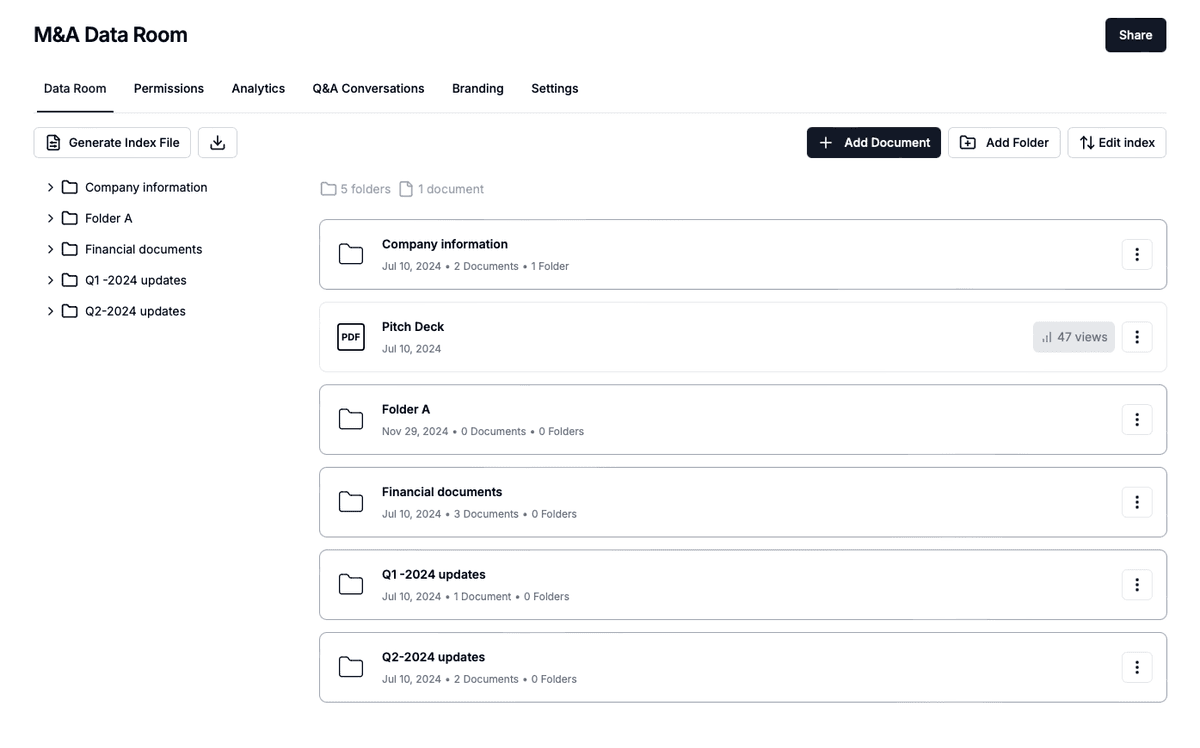
Der Berater baut einen Datenraum mit drei nummerierten Ordnern auf: CIM-Unterlagen, Due Diligence Runde 2 und bestätigende Due Diligence. Jeder Käufer erhält eine eigene Gruppe, in der nur der erste Ordner geöffnet ist, mit NDA-Sperre, E-Mail-Verifizierung und einer Domain-Allowlist für sein Unternehmen. Die Gruppe des Wettbewerbers verweist für Kunden- und Preisdaten auf einen separaten Clean-Team-Ordner.
In Woche zwei zeigt das Audit-Log einen neuen Betrachter auf dem Link einer Private-Equity-Firma, verifiziert über eine private E-Mail-Adresse. Das Wasserzeichen trägt diese Adresse bereits auf jeder Seite. Der Berater ruft die Firma an, erfährt, dass es sich um einen von der NDA erfassten Operating Partner handelt, und fügt ihn ordnungsgemäß hinzu. In Woche vier verzichten zwei Käufer auf eine IOI und zwei weitere bleiben unter der Spanne. Fünf Käufer gehen in Runde 2, die übrigen vier Gruppen werden noch am selben Nachmittag deaktiviert, und das Aktivitätsprotokoll wird in die Deal-Akte exportiert.
Harbor Lane: Wie weit 9 Käufer in den Raum vordrangen
9Käufer
Nur Phase 2 (CIM)4 · 44%
Gruppen nach der IOI-Frist deaktiviert
Phase 3 (Runde 2, keine LOI)4 · 44%
Detaillierte Finanzzahlen und wichtige Verträge
Phase 4 (bestätigend)1 · 11%
Erfolgreicher Käufer plus Anwaltsgruppe
Hypothetisches Szenario. Nur ein Käufer hat den Ordner der bestätigenden Due Diligence je gesehen, sodass der Großteil des sensiblen Materials den Raum nie verlassen hat.
Nach der LOI wird für die Gruppe des erfolgreichen Käufers der Ordner der bestätigenden Due Diligence geöffnet, und eine separate Anwaltsgruppe erhält Download-Rechte, jedoch nur für Verträge. Beim Closing wird der Raum eingefroren, und das Archiv wird zum Nachweis dessen, was wann an wen offengelegt wurde. Kein einziges Dokument ging jemals als Anhang hinaus.
Sicheren Deal-Room für M&A erstellen
Keine Kreditkarte erforderlich
Seitenweise Analyse
Deal-Dokumente organisieren
Gruppen und granulare Berechtigungen
Wasserzeichen für sensible Dateien
Sichere NDA-Erfassung
Stakeholder-Benachrichtigungen
Käuferaktivitäten verfolgen
Compliance & Prüfprotokoll
11. Datenraum für den Versand vertraulicher Dokumente an Käufer
Ein Datenraum für den Versand vertraulicher Dokumente an Käufer ersetzt Anhänge durch Zugriff, den Sie kontrollieren. Papermark ist ein sicherer, vollständig anpassbarer und entwicklerfreundlicher Datenraum für moderne Dealmaker – mit seitenweisen Analysen, dynamischen Wasserzeichen, unbegrenzt vielen Datenraum-Besuchern und transparenten Preisen.
Ein Käuferraum mit nach Phasen nummerierten Ordnern und einer Gruppe pro Käufer.
Warum Sie einen Datenraum für den Versand vertraulicher Dokumente brauchen
Sie können vertrauliche Unternehmensdokumente nicht per E-Mail an mehrere Käufer senden und dabei die Kontrolle behalten. Sie müssten unterschiedliche Dokumentensätze pro Käufer verwalten, Weiterleitungen hinterherjagen, die Sie nicht sehen, und sich auf Ihr Gedächtnis verlassen, um zu wissen, wer was hatte. Ein Datenraum bündelt all das an einem Ort: ein Dokumentensatz, eine Gruppe pro Käufer und ein Protokoll.
Er verändert auch Ihre Verhandlungsposition. Wenn Sie sehen, welche Käufer sich durch die Dokumente arbeiten und welche aufgehört haben, treffen Sie bessere Entscheidungen darüber, wer weiterkommt.
Schritt 1: Raum erstellen und Offenlegungskopien hochladen
Erstellen Sie einen Datenraum für den Deal mit nummerierten Ordnern, die Ihren Phasen folgen. Laden Sie ausschließlich geschwärzte Offenlegungskopien hoch. Papermark unterstützt PDF, Word, Excel, PowerPoint und mehr, mit unbegrenzt vielen Dokumenten und unbegrenztem Speicher in den Data-Rooms-Plänen.
Schritt 2: eine Gruppe pro Käufer mit granularen Berechtigungen hinzufügen
Erstellen Sie für jeden Käufer eine Gruppe und legen Sie granulare Berechtigungen für jeden Ordner und jede Datei fest: Ansicht, Download oder ausgeblendet. Einen Käufer in die nächste Phase zu bringen, ist eine Berechtigungsänderung, keine neue E-Mail.
Jede Käufergruppe hat eigene Ordnerberechtigungen innerhalb desselben Raums.
Schritt 3: Zugriff mit E-Mail-Verifizierung und NDA absichern
Aktivieren Sie die E-Mail-Verifizierung und eine Domain-Allowlist und hängen Sie dann Ihre NDA-Vereinbarung an, damit der Käufer unterschreibt oder zustimmt, bevor die erste Seite lädt. Jede Zustimmung wird mit einer verifizierten E-Mail-Adresse protokolliert.
Schritt 4: Seiten mit Wasserzeichen und Screenshot-Schutz schützen
Aktivieren Sie dynamische Wasserzeichen, die E-Mail-Adresse, IP-Adresse sowie Datum und Uhrzeit des Betrachters auf jeder Seite anzeigen und in heruntergeladenen Dateien erhalten bleiben. Ergänzen Sie Screenshot-Schutz für die sensibelsten Ordner und legen Sie für jeden Link ein Ablaufdatum fest.
Die Wasserzeichen-Einstellungen gelten für jede Seite, die ein Käufer öffnet.
Schritt 5: überwachen, widerrufen und einfrieren
Nutzen Sie seitenweise Analysen und das Audit-Log, um zu sehen, welcher Käufer welches Dokument geöffnet hat, und erhalten Sie E-Mail- oder Slack-Benachrichtigungen, wenn ein Käufer den Raum zum ersten Mal öffnet. Deaktivieren Sie eine Gruppe mit einem Klick, wenn ein Käufer aussteigt. Ab Data Rooms Plus können Sie den Raum beim Closing einfrieren und so ein manipulationssicheres Archiv bewahren.
Aktivität pro Käufer und pro Dokument, bereit zum Export für die Deal-Akte.
Papermark is our #1 VDR provider for M&A transactions right now. In two deals we used custom branding, dynamic watermarking, and granular permissions.
Der Data-Rooms-Plan kostet $99/Monat mit einer 7-tägigen kostenlosen Testversion und umfasst 3 Teammitglieder, unbegrenzt viele Datenraum-Besucher, unbegrenzt viele Datenräume und Dokumente, eine eigene Domain, dynamische Wasserzeichen, NDA-Vereinbarungen und granulare Berechtigungen auf Dateiebene. Das Q&A-Modul und das Einfrieren des Datenraums gibt es ab Data Rooms Plus, KI-Schwärzung ab Premium. Papermark ist nach SOC 2 Type II und ISO 27001 zertifiziert, und mit der öffentlichen API, CLI und dem MCP-Server können Sie Käuferräume automatisieren. Papermark ist außerdem Open Source, Self-Hosting ist verfügbar.