
Comment sécuriser un data room pour la due diligence en fusion-acquisition
Côté acquéreur, ce n'est pas toi qui vends, mais tu te retrouves quand même à détenir une grande quantité d'informations confidentielles appartenant à quelqu'un d'autre. La cible envoie des contrats, des données financières, des dossiers RH et des documents de propriété intellectuelle, souvent par lots et souvent par e-mail. Tes propres conseillers juridiques, financiers, fiscaux et techniques ont chacun besoin de leur part, et tes prêteurs ont besoin d'assez d'éléments pour approuver le financement. Chacun de ces transferts est un point où les données de la cible peuvent fuiter, et l'accord de confidentialité (NDA) signé avec le vendeur t'engage.
Ce guide passe en revue les contrôles du data room Papermark les plus importants pour la due diligence côté acquéreur, dans l'ordre où tu les configureras.
En bref : bonnes pratiques de sécurité pour un data room
- Donne à tes collègues un accès à cette transaction uniquement avec le rôle Data Room Member
- Suis ce que tu as demandé à la cible avec la liste de demandes
- Laisse la cible téléverser directement ses fichiers grâce aux demandes de fichiers
- Organise le data room par axe de travail et génère un index
- Attribue à chaque axe de travail des conseillers son propre groupe
- Vérifie l'e-mail de chaque visiteur et restreins l'accès des conseillers par domaine
- Masque les données personnelles avant le partage avec les prêteurs
- Applique un filigrane sur chaque page avec l'e-mail du lecteur et la date
- Contrôle les téléchargements et exige un mot de passe à usage unique pour les téléchargements groupés
- Remplace les fichiers mis à jour sans envoyer de nouveaux liens
- Garde les questions des conseillers dans le data room grâce aux Questions-réponses
- Conserve une piste d'audit de qui a consulté quoi
- Gèle le data room à la clôture
Fonctionnalités de sécurité des data rooms pour la due diligence en fusions-acquisitions
Voici les contrôles qui font l'essentiel du travail dans une data room de due diligence côté acquéreur. La suite de ce guide t'explique comment configurer chacun d'eux.
- Liste de demandes : suis chaque document demandé à la cible, avec son statut, son responsable et son échéance.
- Demandes de fichiers : la cible dépose ses fichiers directement dans le bon dossier, au lieu d'envoyer des pièces jointes par e-mail.
- Groupes et autorisations granulaires : les conseillers juridiques, financiers, fiscaux et techniques ainsi que les prêteurs ne voient que leurs propres dossiers.
- Rôles d'équipe et Membre de la data room : tes collègues du deal travaillent dans cette data room sans accéder au reste de ton espace de travail.
- Caviardage par IA : supprime les noms, les e-mails et les numéros de compte avant que les documents soient transmis aux prêteurs ou à des équipes de conseillers plus larges.
- Filigrane dynamique : chaque page affiche l'e-mail du lecteur et la date, ce qui permet de remonter à la source de toute copie divulguée des documents de la cible.
- Journaux d'audit : un historique de qui a consulté et téléchargé quels documents, ce qui t'aide à démontrer que tu as traité les données de la cible conformément à l'accord de confidentialité (NDA).
- Figer la data room : à la clôture, mets fin à tous les accès et conserve une archive des documents, du journal d'audit et des questions-réponses.
1. Donne à tes collègues un accès à cette transaction uniquement
Les équipes côté acquéreur gèrent souvent plusieurs transactions en parallèle, et de nombreux collègues (responsables de l'intégration, finance, juridique, RH) n'ont besoin que d'une seule d'entre elles.
- Utilise les rôles d'équipe pour que seul le responsable de la transaction puisse créer des liens, modifier les autorisations ou inviter des personnes extérieures.
- Invite tes collègues en interne en tant que Data Room Member. Ils peuvent travailler dans les espaces auxquels ils sont affectés et ne voient rien d'autre dans ton espace de travail, y compris les autres transactions de ton pipeline. Consulte comment inviter des membres de l'équipe.
- Si ton entreprise utilise un fournisseur d'identité, connecte SAML SSO et SCIM pour que l'accès prenne fin automatiquement lorsqu'une personne quitte l'entreprise.
2. Suis les demandes adressées à la cible
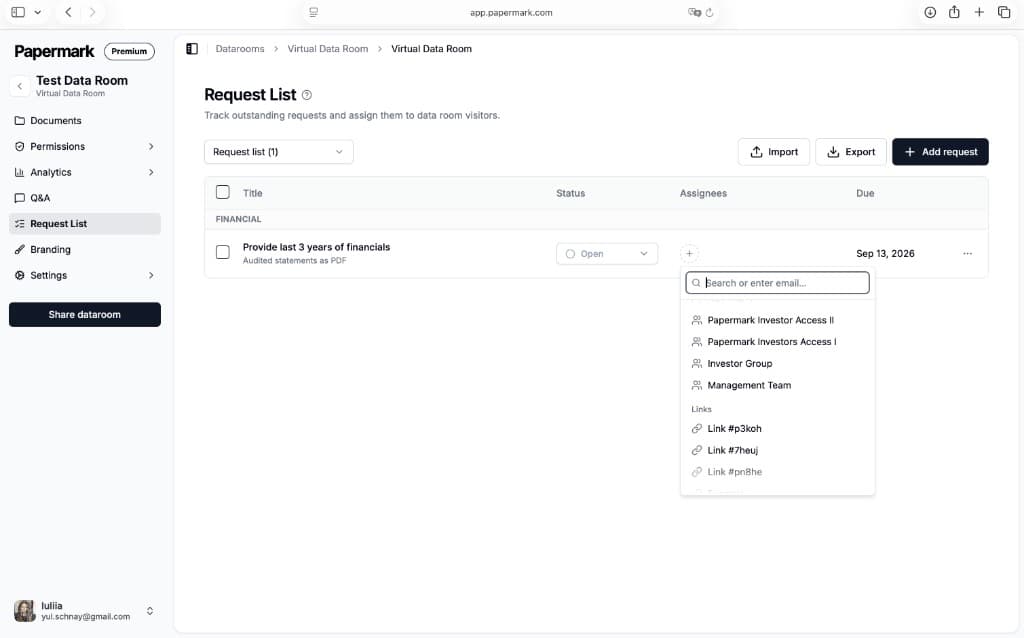
La due diligence repose sur une liste de demandes, et côté acquéreur, c'est généralement la tienne. Utilise la liste de demandes de la data room pour consigner chaque demande (par exemple « tous les contrats clients au-dessus d'une certaine valeur annuelle » ou « les accords de cession de propriété intellectuelle des ingénieurs actuels »), l'attribuer au bon volet de travail, définir une échéance et suivre son statut. Tes conseillers et la cible voient la même liste, personne n'a donc à relancer les demandes dans des fils d'e-mails.
3. Laissez la cible téléverser directement ses documents
Activez les demandes de fichiers pour que l'équipe de la cible téléverse ses documents directement dans votre data room, dans le dossier que tu choisis. Ainsi, les fichiers de la cible ne transitent ni par les boîtes mail ni par les espaces de stockage personnels, de part et d'autre.
- Utilise les notifications de téléversement pour que le groupe de travail concerné sache quand de nouveaux fichiers arrivent.
- Utilise la visibilité des téléversements pour décider qui voit les nouveaux fichiers, afin que les documents arrivent d'abord chez ton équipe deal avant que les conseillers ou les prêteurs ne les voient.
4. Organisez la data room par groupe de travail et générez un index
Crée un dossier de premier niveau par groupe de travail (juridique, financier, fiscal, commercial, RH, propriété intellectuelle et technologie, immobilier, environnemental), en reprenant la liste de demandes. Ensuite :
- Active la génération d'index pour que les conseillers puissent télécharger un index numéroté de la data room et citer les documents par leur numéro dans leurs rapports.
- Découvre comment l'indexation automatique des fichiers numérote les dossiers et les fichiers.
Une structure cohérente permet de repérer facilement les éléments manquants par rapport à la liste de demandes et de donner à chaque groupe de travail l'accès exact à ses dossiers.
5. Donnez à chaque groupe de conseillers son propre groupe d'accès
Crée un groupe pour chaque groupe de travail : ton cabinet d'avocats, tes experts-comptables, tes conseillers fiscaux, tes consultants techniques ou IT, tes conseillers en assurance et tes prêteurs. Utilise ensuite les autorisations granulaires sur les fichiers pour décider, dossier par dossier : De l'autre côté, les conseillers du vendeur mettent en place leur propre data room pour un processus de fusion-acquisition côté vendeur.
- quels dossiers chaque groupe peut voir
- si chaque groupe peut uniquement consulter les fichiers, ou aussi les télécharger
Tes conseillers fiscaux n'ont pas besoin des fichiers RH, et tes consultants IT n'ont pas besoin des documents de financement. Définis les autorisations par défaut pour les nouveaux documents afin que les fichiers que la cible téléverse ensuite restent masqués jusqu'à ce que tu les attribues.
6. Vérifiez l'e-mail de chaque visiteur et limitez l'accès des conseillers par domaine
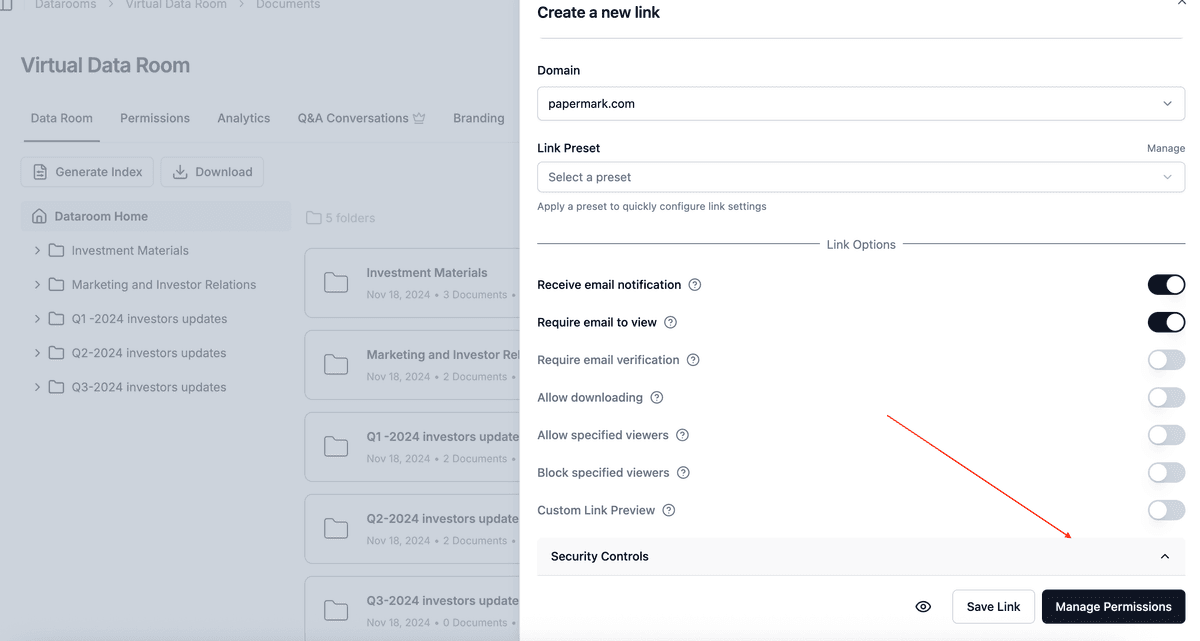
- Activez la vérification par e-mail sur chaque lien. Les visiteurs reçoivent un code à usage unique par e-mail : un lien transféré ne permet donc pas d'ouvrir la data room.
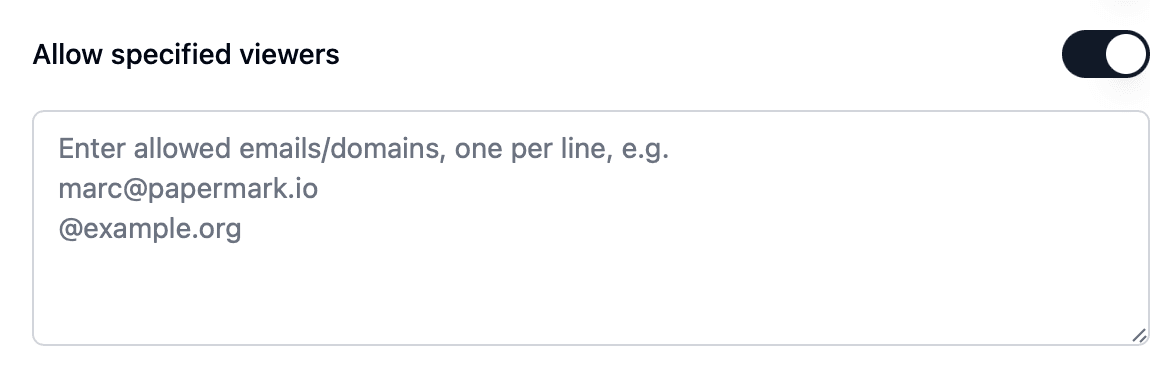
- Ajoutez une liste d'autorisation au lien de chaque groupe avec le domaine e-mail du cabinet concerné, par exemple
@yourlawfirm.com, afin que seules les personnes de ce cabinet puissent y accéder. - Si le NDA du vendeur l'exige, joignez vos propres conditions de confidentialité aux liens destinés aux prêteurs ou aux consultants avec les accords de confidentialité (NDA). L'acceptation est enregistrée avec l'adresse e-mail et l'horodatage.
7. Masquez les données personnelles avant de partager avec les prêteurs
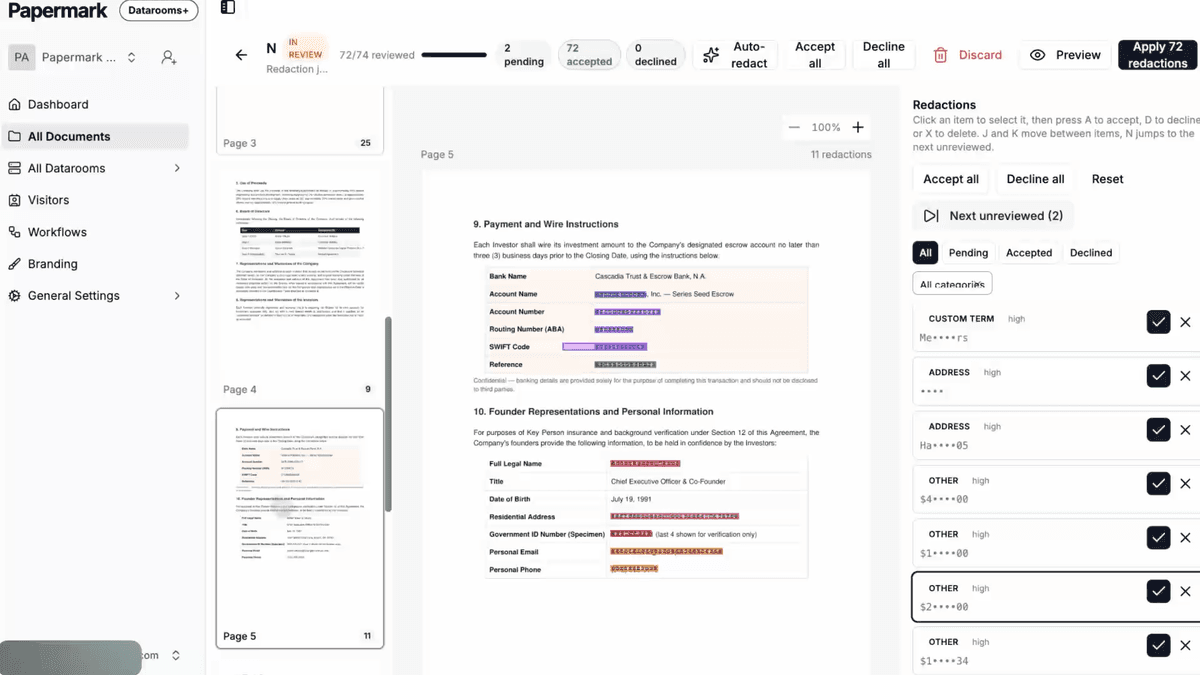
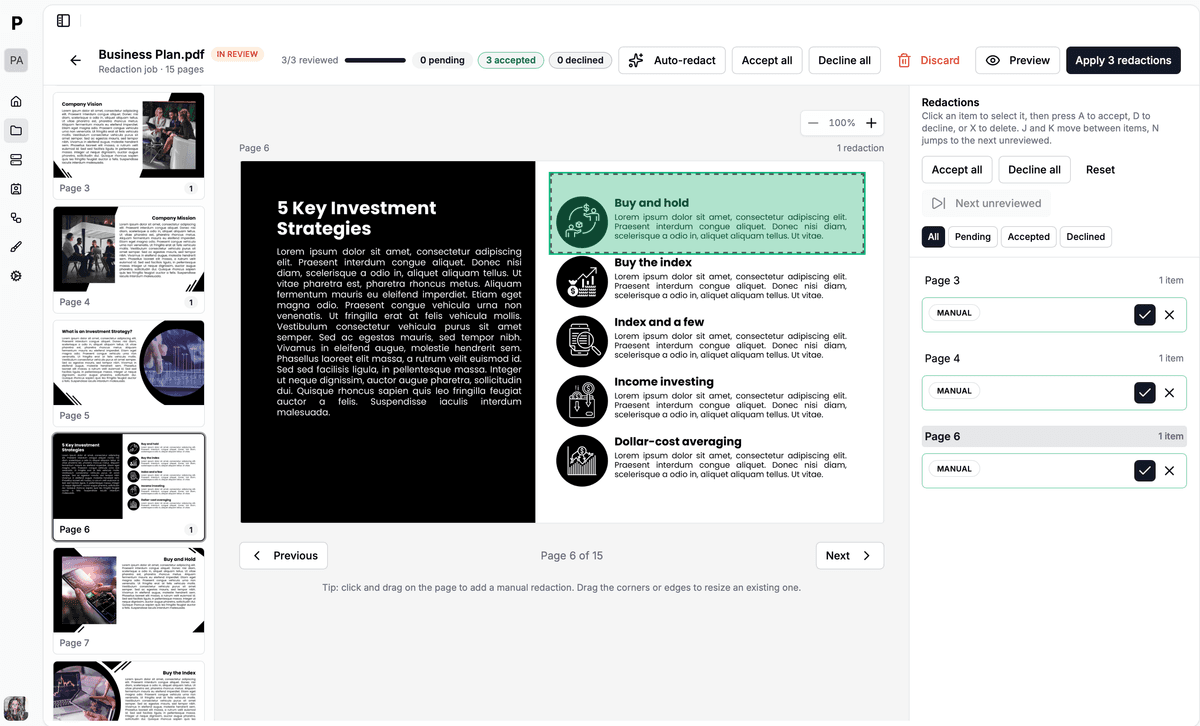
Les documents de la cible regorgent de données personnelles : contrats de travail, fichiers de paie, coordonnées de clients, dossiers de retraite. Vos prêteurs et certains conseillers n'en ont pas besoin. Utilisez la rédaction par IA pour repérer et occulter les noms, e-mails, numéros de téléphone et numéros de compte avant que ces documents ne soient placés dans un dossier destiné aux prêteurs. Cela limite votre exposition au RGPD en tant que destinataire des données de la cible.
8. Appliquez un filigrane sur chaque page
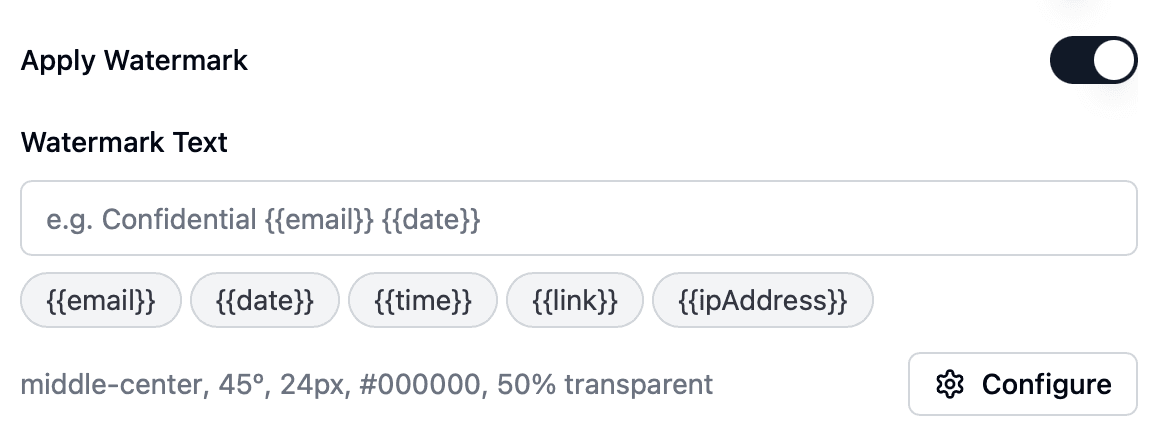
Activez un filigrane dynamique sur chaque lien destiné aux conseillers et aux prêteurs, par exemple Confidential {{email}} {{date}}. Si un document de la cible apparaît là où il ne devrait pas, le filigrane indique de quel visiteur il provient. Consultez la page sur le filigrane dynamique.
9. Contrôlez les téléchargements
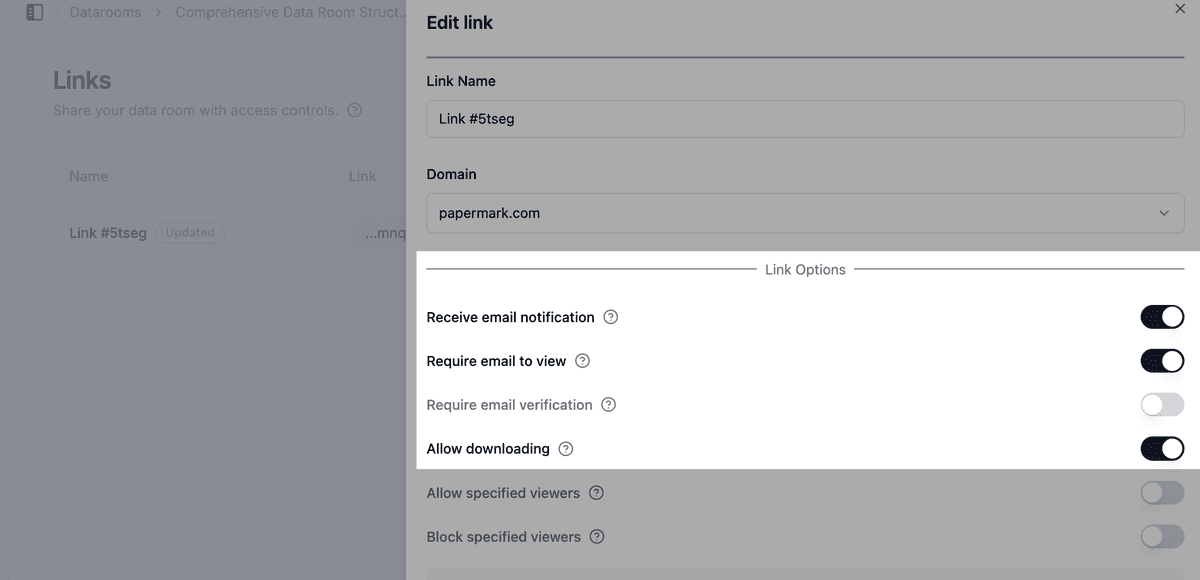
Votre cabinet d'avocats et vos experts-comptables ont généralement besoin de copies hors ligne pour rédiger leurs rapports. Les prêteurs et la plupart des consultants, non. Autorisez les téléchargements uniquement pour les groupes qui en ont besoin. Consultez comment autoriser les téléchargements depuis une data room.
Si tu autorises les téléchargements groupés, les téléchargements groupés vérifiés par OTP envoient un mot de passe à usage unique à l'adresse e-mail vérifiée du visiteur avant la création du fichier ZIP. Ainsi, un lien transféré ne permet pas de récupérer toute la data room.
10. Remplace les fichiers mis à jour sans envoyer de nouveaux liens
Les cibles envoient souvent des versions mises à jour : une situation comptable révisée, une table de capitalisation corrigée, un contrat nouvellement signé. Importe-les sous forme de nouvelles versions de document. Le lien reste le même, chacun voit le fichier actuel, et tu évites que des copies « final_v3 » circulent parmi les conseillers.
11. Garde les questions des conseillers dans la data room
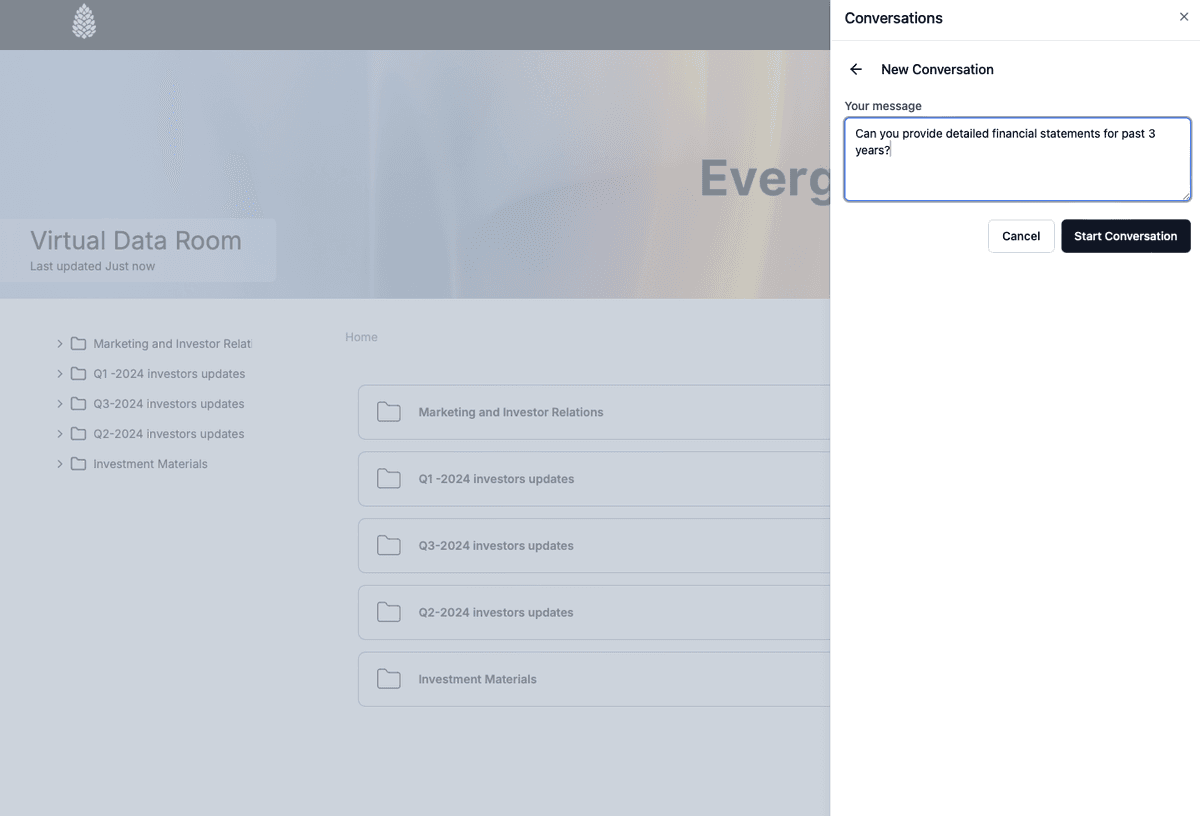
Utilise les conversations Q&R pour que tes conseillers posent leurs questions directement à côté du document concerné. L'équipe en charge de l'opération peut regrouper en un seul endroit les questions de suivi destinées à la cible, et les réponses restent protégées par les contrôles d'accès de la data room, au lieu d'être dispersées dans des fils d'e-mails.
12. Conserve une piste d'audit
- Les journaux d'audit enregistrent les consultations, les téléchargements, les vérifications d'e-mail et les acceptations de NDA. Si le vendeur demande comment ses informations ont été traitées, tu peux montrer précisément qui a vu quoi.
- Les statistiques de la data room indiquent si chaque groupe de travail a réellement examiné ses dossiers avant la remise des rapports.
- Exporte les visites de la data room au format CSV pour ton dossier de transaction.
13. Gèle la data room à la clôture
Lorsque la transaction est conclue, ou que tu y renonces, gèle la data room. Le gel met définitivement fin à tous les accès des conseillers, des prêteurs et de la cible, archive chaque lien et génère une archive des documents, du journal d'audit complet et de toutes les Q&R, avec un hachage SHA-256. Si une demande de garantie survient plus tard, tu disposes d'une trace vérifiable de ce que la cible a divulgué pendant la due diligence.
Configuration recommandée par phase
| Phase | Qui a accès | Paramètres |
|---|---|---|
| Configuration | Équipe de la transaction et collègues en interne | Rôle Data Room Member, dossiers par flux de travail, autorisations par défaut masquées, génération d'index |
| Collecte | Équipe de la cible | Liste de demandes, demandes de fichiers, notifications de dépôt, visibilité des dépôts limitée à l'équipe de la transaction |
| Revue par les conseils | Conseils juridiques, financiers, fiscaux et techniques | Un groupe par flux de travail, vérification par e-mail, liste d'autorisation, filigrane, téléchargements réservés aux rédacteurs de rapports, Q&A |
| Financement | Prêteurs | Groupe dédié, caviardage par IA sur les documents partagés, NDA si nécessaire, aucun téléchargement, filigrane |
| Clôture | Équipe de la transaction uniquement | Faire expirer les liens des conseils et des prêteurs, exporter les journaux d'audit, geler la data room |
Certains contrôles dépendent de ton offre. Consulte les tarifs pour voir ce que chaque offre inclut. Pour découvrir comment Papermark se compare aux autres solutions, consulte les meilleures data rooms virtuelles pour la due diligence et la data room pour la due diligence.