
Cómo proteger un data room en la due diligence de una operación de M&A
Desde el lado comprador, tú no eres quien vende, pero aun así acabas custodiando una gran cantidad de información confidencial de otra empresa. La empresa objetivo envía contratos, estados financieros, expedientes de RR. HH. y registros de propiedad intelectual, a menudo por lotes y con frecuencia por correo electrónico. Tus asesores legales, financieros, fiscales y técnicos necesitan cada uno su parte, y tus prestamistas necesitan lo suficiente para aprobar la financiación. Cada una de esas transferencias es un punto por el que pueden filtrarse los datos de la empresa objetivo, y estás sujeto al NDA que firmaste con el vendedor.
Esta guía repasa los controles del data room de Papermark más importantes para la due diligence del lado comprador, en el orden en que los configurarías.
Resumen rápido: buenas prácticas de seguridad del data room
- Da acceso a tus compañeros solo a esta operación con el rol de miembro del data room
- Haz seguimiento de lo que has solicitado a la empresa objetivo con la lista de solicitudes
- Permite que la empresa objetivo suba archivos directamente con las solicitudes de archivos
- Organiza el espacio por áreas de trabajo y genera un índice
- Crea un grupo propio para cada área de trabajo de los asesores
- Verifica el correo electrónico de cada visitante y restringe a los asesores por dominio
- Oculta los datos personales antes de compartir con los prestamistas
- Aplica una marca de agua en cada página con el correo electrónico y la fecha del usuario que la visualiza
- Controla las descargas y exige una contraseña de un solo uso para las descargas masivas
- Sustituye los archivos actualizados sin enviar enlaces nuevos
- Mantén las preguntas de los asesores dentro del espacio con Q&A
- Conserva un registro de auditoría de quién ha visto qué
- Congela el espacio al cierre
Funciones de seguridad del data room para la due diligence en M&A
Estos son los controles que hacen la mayor parte del trabajo en un data room de due diligence para compradores. En el resto de esta guía te mostramos cómo configurar cada uno.
- Lista de solicitudes: haz seguimiento de cada documento que solicitaste a la empresa objetivo, con su estado, responsable y fecha límite.
- Solicitudes de archivos: la empresa objetivo sube los archivos directamente a la carpeta correcta, en lugar de enviar adjuntos por correo electrónico.
- Grupos y permisos granulares: los asesores legales, financieros, fiscales y técnicos, así como los prestamistas, solo ven sus propias carpetas.
- Roles de equipo y Miembro del data room: tus compañeros del equipo de la operación trabajan en este data room sin ver nada más de tu espacio de trabajo.
- Redacción con IA: elimina nombres, correos electrónicos y números de cuenta antes de que los documentos lleguen a los prestamistas o a equipos de asesores más amplios.
- Marca de agua dinámica: cada página muestra el correo electrónico y la fecha de quien la consulta, de modo que se puede rastrear cualquier copia filtrada del material de la empresa objetivo.
- Registros de auditoría: un registro de quién ha visto y descargado cada documento, lo que te ayuda a demostrar que gestionaste los datos de la empresa objetivo como exige el NDA.
- Congelar data room: al cierre, finaliza todos los accesos y conserva un archivo con los documentos, el registro de auditoría y las preguntas y respuestas.
1. Da a tus compañeros acceso solo a esta operación
Los equipos del lado comprador suelen gestionar varias operaciones a la vez, y muchos compañeros (responsables de integración, finanzas, legal, RR. HH.) solo necesitan acceder a una de ellas.
- Usa los roles de equipo para que solo el responsable de la operación pueda crear enlaces, cambiar permisos o invitar a personas externas.
- Invita a tus compañeros internos como Miembro de la sala de datos. Podrán trabajar en las salas que se les asignen y no verán nada más de tu espacio de trabajo, incluidas otras operaciones de tu cartera. Consulta cómo invitar a miembros del equipo.
- Si tu empresa usa un proveedor de identidad, conecta SAML SSO y SCIM para que el acceso termine automáticamente cuando alguien se vaya.
2. Haz seguimiento de lo que has solicitado a la empresa objetivo
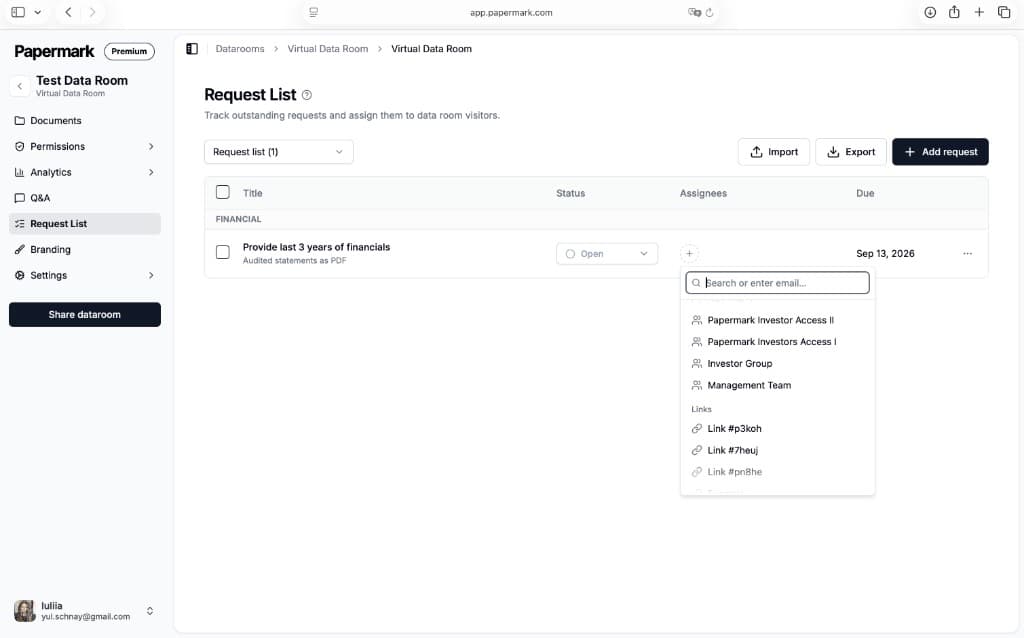
La due diligence se basa en una lista de solicitudes y, en el lado comprador, normalmente la elaboras tú. Usa la lista de solicitudes de la sala de datos para registrar cada solicitud (por ejemplo, "todos los contratos de clientes por encima de un valor anual determinado" o "acuerdos de cesión de propiedad intelectual de los ingenieros actuales"), asignarla al flujo de trabajo adecuado, fijar una fecha límite y seguir su estado. Tus asesores y la empresa objetivo ven la misma lista, así que nadie tiene que perseguir solicitudes en cadenas de correos.
3. Permite que la empresa objetivo suba los archivos directamente
Activa las solicitudes de archivos para que el equipo de la empresa objetivo suba los documentos directamente a tu sala, en la carpeta que elijas. Así los archivos de la empresa objetivo no pasan por bandejas de entrada ni unidades personales de ninguna de las dos partes.
- Usa las notificaciones de subida para que el área de trabajo correspondiente sepa cuándo llegan nuevos archivos.
- Usa la visibilidad de las subidas para decidir quién ve los nuevos archivos, de modo que el material llegue primero a tu equipo de la operación antes de que lo vean los asesores o los prestamistas.
4. Organiza la sala por áreas de trabajo y genera un índice
Crea una carpeta de primer nivel por cada área de trabajo (societario, financiero, fiscal, comercial, RR. HH., propiedad intelectual y tecnología, inmobiliario, medioambiental), siguiendo la lista de solicitudes. Después:
- Activa la generación de índice para que los asesores puedan descargar un índice numerado de la sala y citar los documentos por su número en sus informes.
- Consulta cómo la indexación automática de archivos numera carpetas y archivos.
Una estructura coherente facilita detectar lagunas respecto a la lista de solicitudes y dar a cada área de trabajo acceso exactamente a sus carpetas.
5. Crea un grupo propio para cada área de trabajo de los asesores
Crea un grupo para cada área de trabajo: tu despacho de abogados, tus contables, asesores fiscales, consultores técnicos o de TI, asesores de seguros y prestamistas. Después, usa los permisos granulares de archivos para decidir, carpeta por carpeta: Por su parte, los asesores del vendedor configuran su propia sala para un proceso de M&A del lado vendedor.
- qué carpetas puede ver cada grupo
- si cada grupo solo puede ver los archivos o también descargarlos
Tus asesores fiscales no necesitan los archivos de RR. HH., y tus consultores de TI no necesitan los documentos de financiación. Establece los permisos predeterminados para documentos nuevos para que los archivos que suba más adelante la empresa objetivo permanezcan ocultos hasta que tú los asignes.
6. Verifica el correo electrónico de cada visitante y restringe el acceso de los asesores por dominio
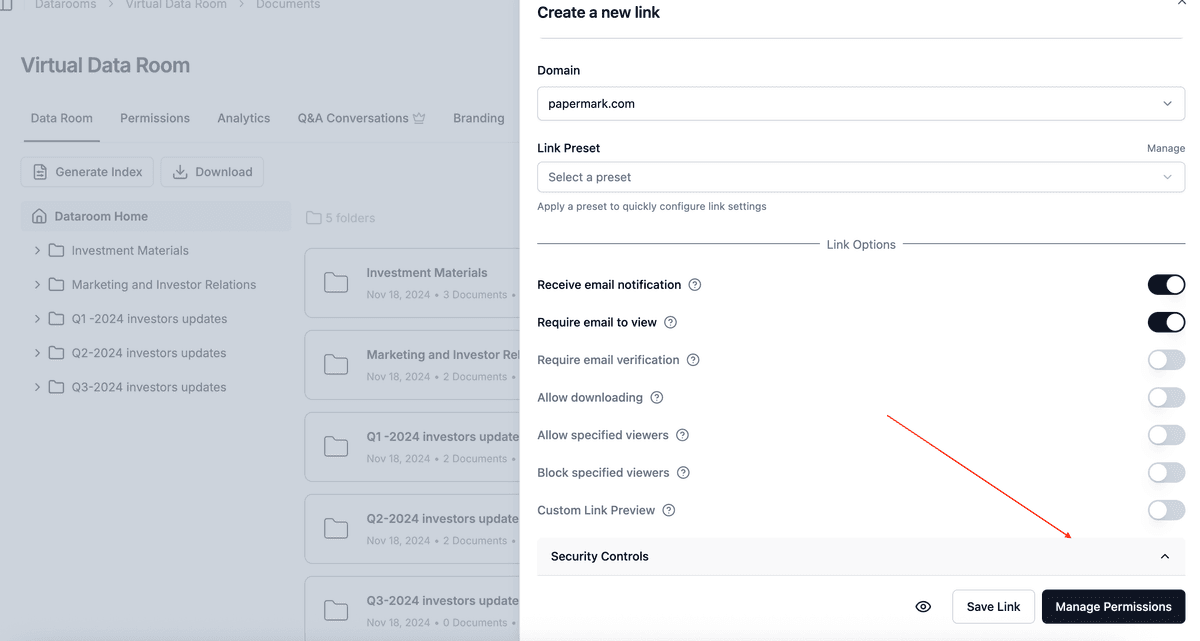
- Activa la verificación por correo electrónico en cada enlace. Los visitantes reciben por correo un código de un solo uso, así que un enlace reenviado no abre la sala.
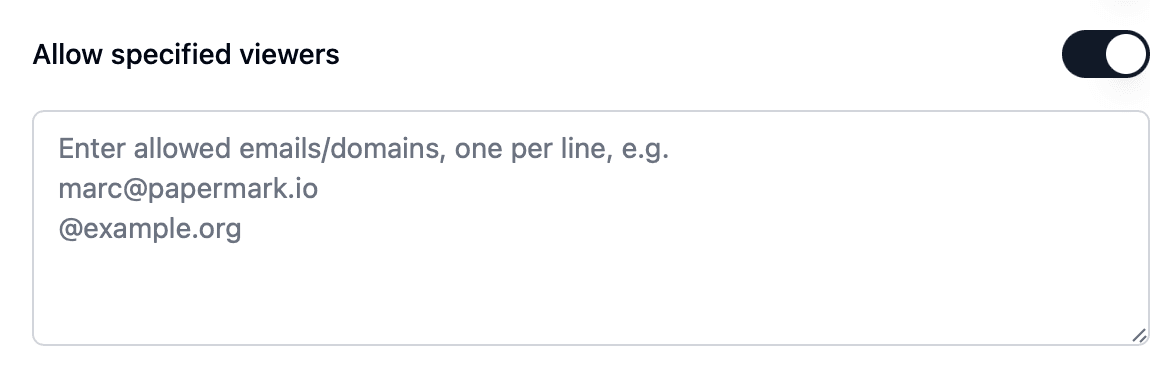
- Añade una lista de permitidos al enlace de cada grupo con el dominio de correo de esa firma, por ejemplo
@yourlawfirm.com, para que solo puedan acceder las personas de esa firma. - Si el NDA del vendedor lo exige, adjunta tus propios términos de confidencialidad a los enlaces de prestamistas o consultores con acuerdos NDA. La aceptación se registra con el correo electrónico y la marca de tiempo.
7. Oculta los datos personales antes de compartir con prestamistas
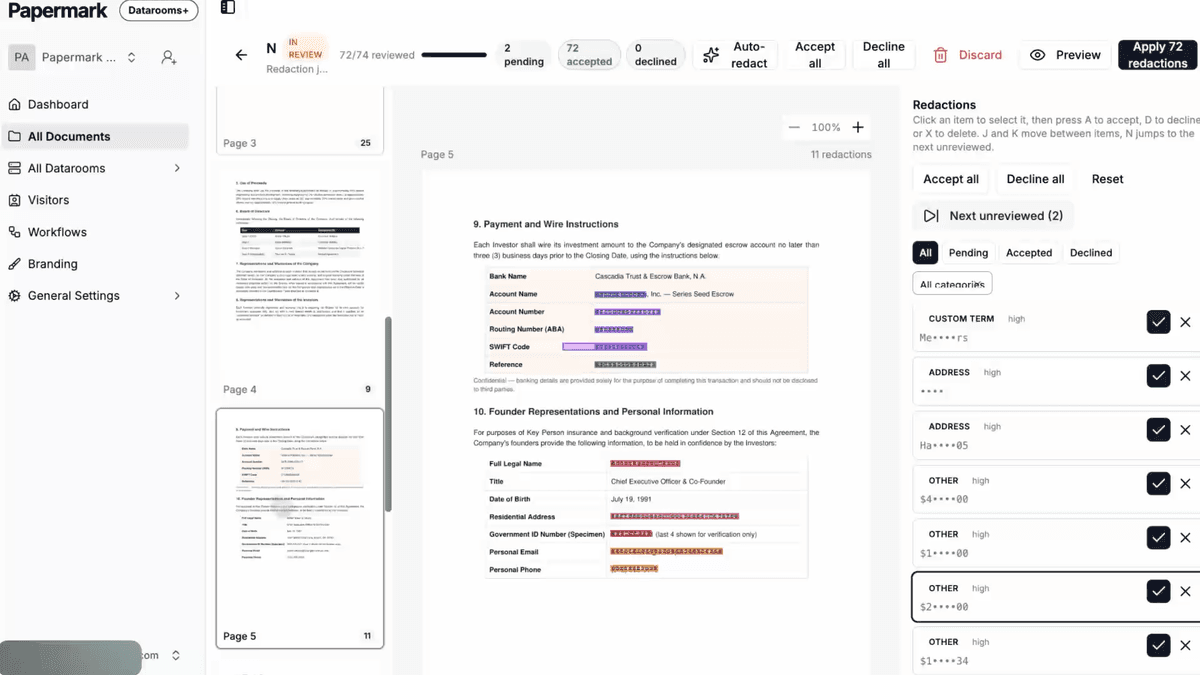
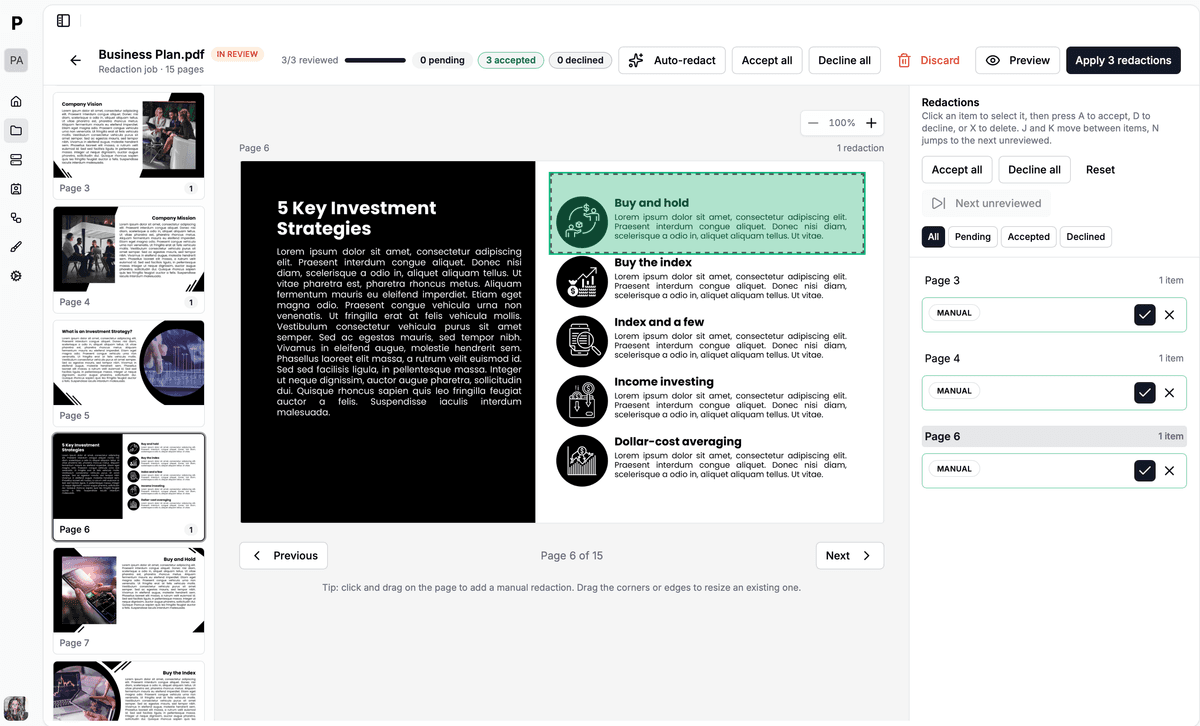
Los documentos de la empresa objetivo están llenos de datos personales: contratos de empleados, archivos de nóminas, contactos de clientes, registros de pensiones. Tus prestamistas y algunos asesores no los necesitan. Usa la redacción con IA para encontrar y tachar nombres, correos electrónicos, números de teléfono y números de cuenta antes de que esos documentos pasen a una carpeta destinada a prestamistas. Así limitas tu exposición al RGPD como receptor de los datos de la empresa objetivo.
8. Añade una marca de agua a cada página
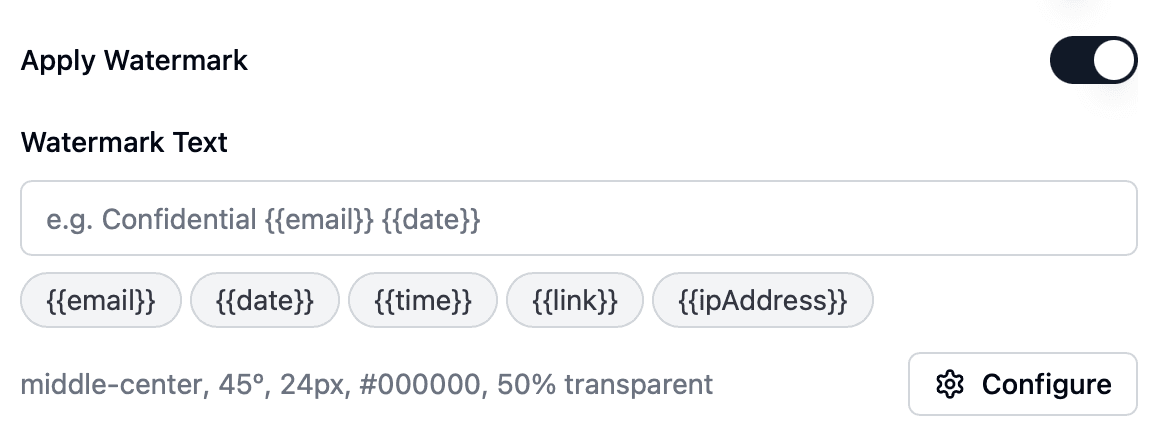
Activa una marca de agua dinámica en cada enlace de asesores y prestamistas, por ejemplo Confidential {{email}} {{date}}. Si algún documento de la empresa objetivo aparece donde no debería, la marca de agua indica de qué visitante procede. Consulta la marca de agua dinámica.
9. Controla las descargas
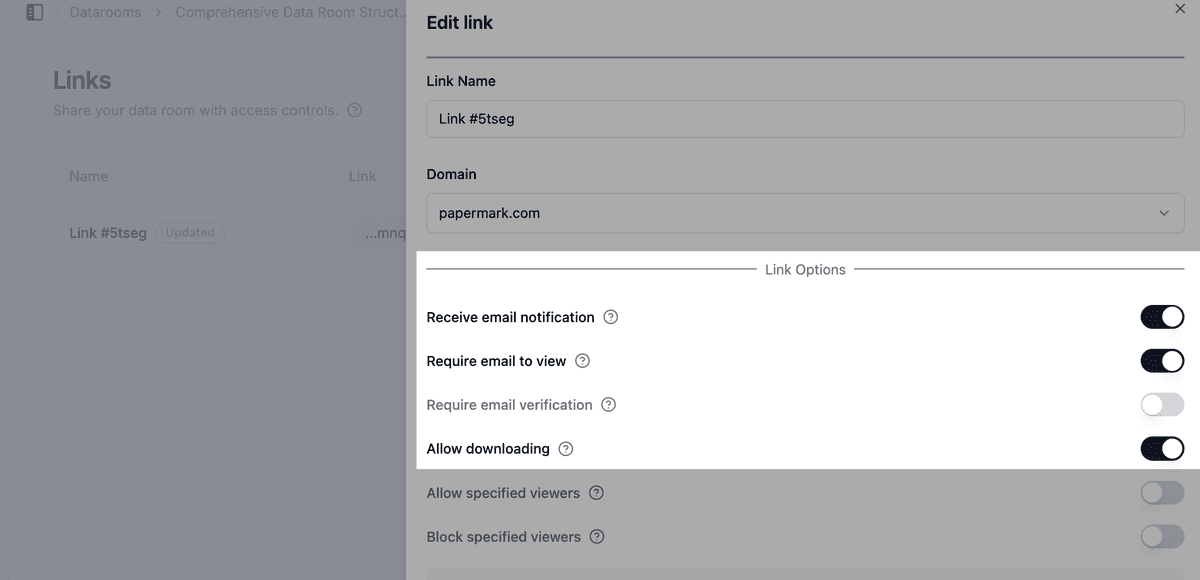
Tu despacho de abogados y tus contables normalmente necesitan copias sin conexión para redactar sus informes. Los prestamistas y la mayoría de los consultores, no. Permite las descargas solo a los grupos que las necesiten. Consulta cómo permitir descargas desde una sala de datos.
Si permites las descargas masivas, las descargas masivas verificadas con OTP envían una contraseña de un solo uso al correo electrónico verificado del visitante antes de generar el ZIP, de modo que un enlace reenviado no pueda usarse para descargar toda la sala.
10. Sustituye los archivos actualizados sin enviar enlaces nuevos
Con frecuencia, la empresa objetivo envía versiones actualizadas: una contabilidad de gestión revisada, una cap table corregida, un contrato recién firmado. Súbelos como nuevas versiones del documento. El enlace sigue siendo el mismo, todos ven el archivo actual y evitas que circulen entre los asesores copias del tipo "final_v3".
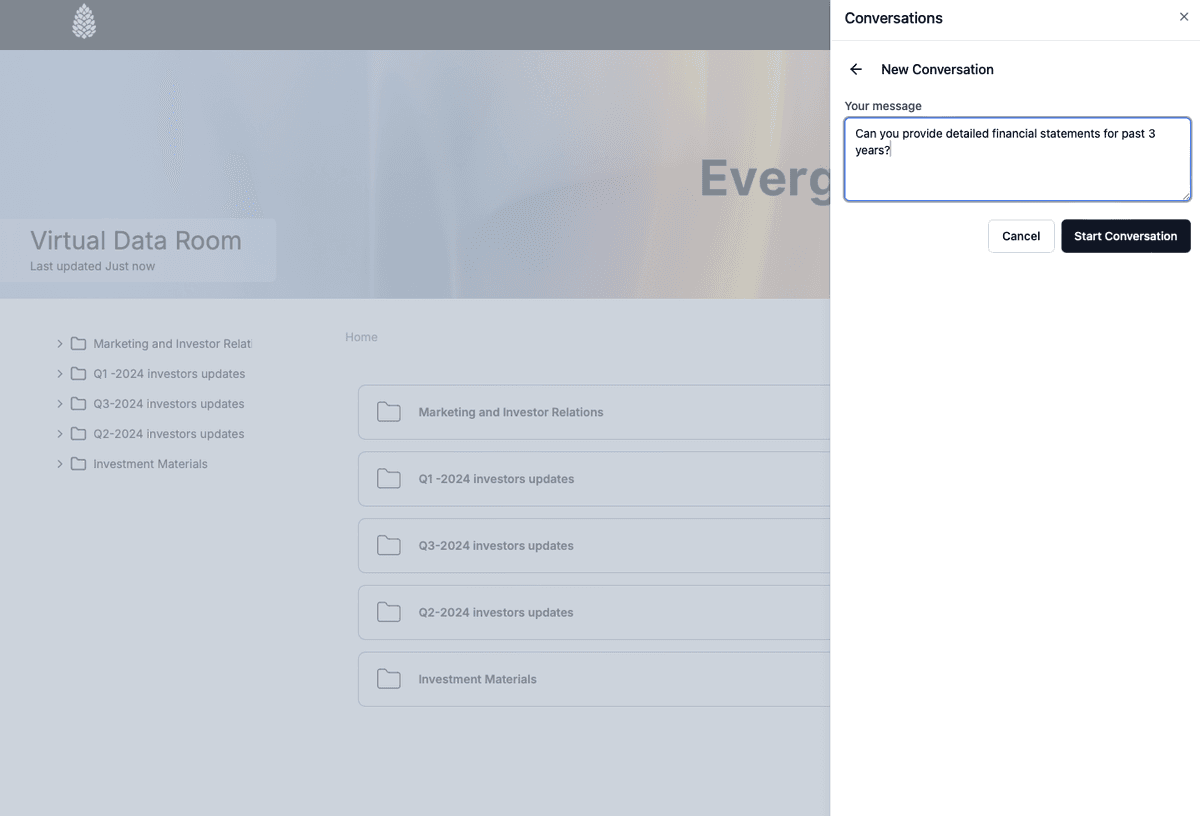
11. Mantén las preguntas de los asesores dentro de la sala
Usa las conversaciones de preguntas y respuestas para que tus asesores planteen sus dudas junto al documento al que se refieren. El equipo de la operación puede reunir en un solo lugar las preguntas de seguimiento para la empresa objetivo, y las respuestas permanecen dentro de los controles de acceso de la sala, en lugar de quedar dispersas en hilos de correo electrónico.
12. Mantén un registro de auditoría
- Los registros de auditoría registran visualizaciones, descargas, verificaciones de correo electrónico y aceptaciones de NDA. Si el vendedor pregunta cómo se ha gestionado su información, puedes mostrar exactamente quién ha visto qué.
- Las analíticas de la data room muestran si cada área de trabajo ha revisado realmente sus carpetas antes de la fecha de entrega de los informes.
- Exporta las visitas a la data room a CSV para el expediente de la operación.
13. Congela la sala al cierre
Cuando la operación se cierra, o decidís abandonarla, congela la data room. Al congelarla, se pone fin de forma permanente a todo el acceso de asesores, prestamistas y la empresa objetivo, se archivan todos los enlaces y se genera un archivo con los documentos, el registro de auditoría completo y todas las preguntas y respuestas, con un hash SHA-256. Si más adelante surge una reclamación por garantías, dispones de un registro verificable de lo que la empresa objetivo reveló durante la diligencia debida.
Configuración recomendada por fase
| Fase | Quién tiene acceso | Configuración |
|---|---|---|
| Preparación | Equipo de la operación y compañeros internos | Rol de miembro del data room, carpetas por área de trabajo, permisos predeterminados ocultos, generación de índice |
| Recopilación | Equipo de la empresa objetivo | Lista de solicitudes, solicitudes de archivos, notificaciones de subida, visibilidad de las subidas limitada al equipo de la operación |
| Revisión de asesores | Asesores legales, financieros, fiscales y técnicos | Un grupo por área de trabajo, verificación por correo electrónico, lista de permitidos, marca de agua, descargas solo para los redactores de informes, preguntas y respuestas |
| Financiación | Prestamistas | Grupo propio, redacción con IA en los documentos compartidos, NDA si es necesario, sin descargas, marca de agua |
| Cierre | Solo el equipo de la operación | Caducar los enlaces de asesores y prestamistas, exportar los registros de auditoría, congelar la sala |
Algunos controles dependen de tu plan. Consulta los precios para ver qué incluye cada plan. Para ver cómo se compara Papermark con otros proveedores, echa un vistazo a los mejores data rooms virtuales para due diligence y al data room para due diligence.